Sztuczna inteligencjaCyberbezpieczeństwoBiznesPREZENTACJA PARTNERA
Czy regulacje naprawdę zmieniają bezpieczeństwo banków? CISO o DORA, CRA, AI i roli ludzi
DEBATA

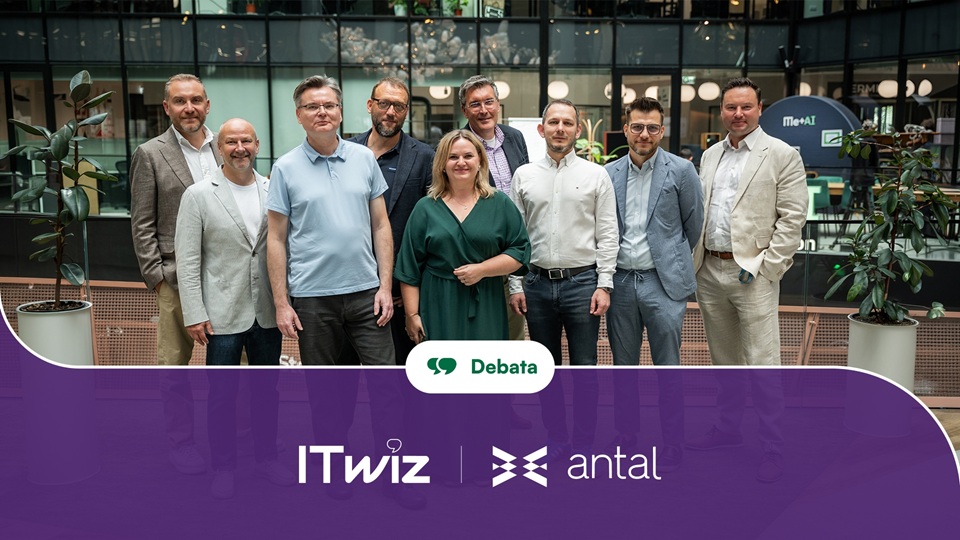
DORA, CRA, NIS2, AI Act, czy ostatnia rekomendacja KNF dotycząca modeli Frontier AI, eksplodująca liczba podatności wykrywanych dzięki AI i chroniczny brak specjalistów – to codzienność zespołów cyberbezpieczeństwa. CISO największych banków w Polsce i dyrektorzy dywizji IT i Outsourcingu w Antal rozmawiali podczas debaty ITwiz o tym: czy nowe regulacje wnoszą realną wartość; jak zmienia się model operacyjny bezpieczeństwa IT; dlaczego ważniejsza jest dziś odporność; a także jak mądrze korzystać z outsourcingu IT i narzędzi AI.
Czy regulatorzy są dziś jeszcze w stanie zaskoczyć banki przepisem, którego nie wdrożono wcześniej? DORA była w dużej mierze uregulowaniem tego, co banki i tak już miały „ogarnięte”.
Artur Kurcweil, CISO, Bank Millennium: Muszę przyznać, że regulatorzy ostatnio mnie zaskoczyli precyzyjnymi i praktycznymi zapisami w nowej regulacji Cyber Resilience Act. Pojawia się tam bardzo konkretny przykład bankowej aplikacji mobilnej.
Zgodnie z CRA, bank ma obowiązek nie tylko ją utrzymywać i rozwijać, ale również wiedzieć, jakie komponenty są wykorzystywane w jej działaniu, odpowiada też wobec klientów – jako Single Point of Contact – za śledzenie i reagowanie na fakt, że aplikacja korzysta np. z podatnych bibliotek, pojawiła się podatność „zero day’ w stosowanym wewnątrz komponencie itp. Jeżeli w środku jest kawałek kodu open source, to regulacja wprost mówi, że temat ma być zarządzany przez bank.
Kris Słotwiński, CISO, BNP Paribas Bank Polska: Mówimy o aplikacji mobilnej, ale de facto mamy setki produktów, które powinny przejść certyfikację. I ją przechodzą. Dodatkowo dbamy o to, aby biblioteki nie miały podatności. To element codziennej „higieny” cybernetycznej i odporności cyfrowej naszych organizacji. Jako banki jesteśmy na to wyczuleni.
Sytuacja jest jednak taka, że z perspektywy regulacji mamy pełne ręce roboty, nawet gdybyśmy nie obsługiwali ani jednego klienta. Każdy z nas wie, co trzeba zrobić – ile raportów wysłać, umów sprawdzić i ile razy przejść przez Third Party Risk Management, który narzuca np. DORA.
Czasem żartuję z kolegami, iż 50% osób w Back Office, a może nawet 50% pracowników banku mogłoby „funkcjonować” bez jednego klienta. Klient jest nam do „regulacyjnej roboty” niemal niepotrzebny. Choć oczywiście Customer Trust jest dla nas absolutnie kluczowy. Całą strategię budujemy na zaufaniu klienta.
Kiedy wchodzi w życie Cyber Resilience Act?
Przemek Wolek, CISO, Erste Bank Polska: We wrześniu 2026 roku pojawił się po raz pierwszy obowiązek sprawozdawczości. Potem regulacja ta będzie sukcesywnie wchodzić w kolejne obszary działalności banków.
Czy CRA nas zaskoczył? Moim zdaniem nie. To kolejna regulacja obok już istniejących. Komisja Nadzoru Finansowego wydała niedawno rekomendację dotyczącą AI i cyberbezpieczeństwa, mamy CRA, ale też regulacje NIS2 czy DORA. Nie wprowadzają dla nas zasadniczo nowych wymagań. Nie ma tam nic spektakularnego w kontekście nakładów finansowych, wdrożeń nowych narzędzi czy procesów, których byśmy nie mieli.
W praktyce dokładamy kolejną regulację „na półkę”. Odwzorowujemy istniejące procesy banku do wymagań kolejnego urzędu. Nasze zadanie polega „jedynie” na udowodnieniu, że spełniamy wymagania kolejnej regulacji, regulatora, sprawozdawcy. Mimo to, generuje to ogromne obciążenie.
Wydaje się, że ustawodawca mógłby pochylić się nad tym, że niektóre przepisy nakładają się na siebie, aby nie powodować ciągłych, powtarzalnych obowiązków nadzorczych i raportowania tam, gdzie procesy są już spójne i nie wnoszą nowej wartości, szczególnie w tak wysoce regulowanych sektorach jak bankowość.
Od wielu lat stosujemy najlepsze rynkowe standardy. Nowe ustawy i wymagania regulatorów najczęściej nie są niczym innym niż formalizacją tego, co i tak robimy. Tam gdzie standardy są jeszcze rozmyte – jak przy AI Act czy rekomendacjach KNF i Europejskiego Banku Centralnego – najczęściej widnieje po prostu zapis, że bank ma przeprowadzić analizę ryzyka i „wdrożyć adekwatne środki”.
Najmądrzejsze, co można zrobić, to zlecić porządną analizę ryzyka i zaplanować działania.
Kris Słotwiński: Często mówimy o bezpieczeństwie aplikacji mobilnych, ale w rzeczywistości mówimy o całym ekosystemie technologii i usług, które muszą spełniać rygorystyczne wymagania bezpieczeństwa. W praktyce oznacza to setki produktów, komponentów i bibliotek podlegających regularnej certyfikacji, testom bezpieczeństwa oraz ciągłemu monitoringowi podatności.
Tego typu działania stanowią dziś podstawowy element cyberhigieny i budowania odporności cyfrowej organizacji, szczególnie w sektorze bankowym, który od lat funkcjonuje w warunkach podwyższonego ryzyka.
Jednocześnie skala obowiązków regulacyjnych stale rośnie. Z perspektywy instytucji finansowej moglibyśmy poświęcić znaczące zasoby wyłącznie na spełnianie wymogów nadzorczych i regulacyjnych, niezależnie od bieżącej działalności biznesowej. Każdy z nas wie, ile procesów wymaga dziś odpowiedniego udokumentowania, ile raportów należy przygotować, ile umów przeanalizować i jak rozbudowane są procedury związane z zarządzaniem ryzykiem dostawców czy wymaganiami wynikającymi z regulacji takich jak DORA.
Czasami półżartem, półserio mówię, że znaczna część organizacji mogłaby być zaangażowana wyłącznie w realizację obowiązków regulacyjnych i kontrolnych. To oczywiście pewne uproszczenie, ale dobrze pokazuje skalę odpowiedzialności, jaka spoczywa dziś na instytucjach finansowych.
Nie zmienia to jednak faktu, że w centrum wszystkich tych działań pozostaje klient. Naszym nadrzędnym celem jest budowanie i utrzymywanie jego zaufania. To właśnie zaufanie klientów stanowi fundament strategii bezpieczeństwa, odporności operacyjnej i długoterminowego rozwoju banku.
Czy kolejne regulacje zmieniają rolę CISO w bankach? Pozostajecie właścicielami polityk Compliance, czy może stajecie się coraz bardziej odpowiedzialni operacyjnie za obszar bezpieczeństwa?
Kris Słotwiński: To zależy od dojrzałości i typu organizacji: czy mówimy o banku, firmie odpowiedzialnej za infrastrukturę krytyczną, szpitalu czy samorządzie. W bankach rola CISO/CSO od wielu lat jest bardzo eksponowana. Zazwyczaj raportujemy bezpośrednio do członka zarządu albo prezesa. Jest pełna świadomość wagi tej funkcji.
DORA dodatkowo wzmacnia tę rolę. Sprawia, że stajemy się odpowiedzialni za odporność operacyjną. Niezależnie od tego, czy mamy atak, czy nie, krytyczne usługi muszą działać, klient ma być obsługiwany. DORA uwypukliła wręcz znaczenie CISO na poziomie zarządu i Rady Nadzorczej.
Ja 2-3 razy w roku idę na Radę Nadzorczą i przedstawiam przegląd ryzyk ICT, ich profil i podejmowane przez nas działania. Jej członkowie zadają konkretne pytania, np. czy potrzebuję więcej funduszy, albo co Rada może zrobić, aby profil ryzyka był niższy. To realnie ułatwia przełożenie języka bezpieczeństwa na język biznesu.
Czy w takim otoczeniu łatwiej jest o dodatkowe budżety?
Kris Słotwiński: Budżet na cyberbezpieczeństwo jest przede wszystkim kwestią właściwego uzasadnienia. Jeżeli inwestycja wynika z wymogów regulacyjnych, takich jak DORA czy NIS2, lub odpowiada na realne ryzyko biznesowe, zazwyczaj nie budzi kontrowersji. Kluczowe jest znalezienie równowagi pomiędzy poziomem ochrony, potrzebami organizacji i efektywnością kosztową.
W BNP Paribas dodatkowym atutem jest funkcjonowanie w ramach międzynarodowej Grupy. Korzystamy z rozwiązań, które zostały wcześniej ocenione i zatwierdzone na poziomie grupowym, co znacząco usprawnia proces decyzyjny. Jeśli dane narzędzie znajduje się na grupowej roadmapie i odpowiada naszym potrzebom, jego wdrożenie jest naturalnym krokiem.
W praktyce oznacza to współpracę z największymi globalnymi dostawcami technologii, których rozwiązania spełniają wysokie wymagania w zakresie bezpieczeństwa, skalowalności i zgodności regulacyjnej.
Fabian Pietras, Business Unit Director, IT Services, Antal: Mówiłeś, że raportujesz do zarządu i Rady Nadzorczej, wskazując na ryzyka. Czy macie ustalone współczynniki SLA i KPI, które jako dział Cyberbezpieczeństwa musicie spełnić? A jeśli tak, to czy wychodzą one od Ciebie, czy są Wam narzucane? Jak dziś wygląda praktyka w tym obszarze?
Kris Słotwiński: U nas to nazywa się OKR (Objectives and Key Results – przyp. red.). Pomagają przejść od zwykłego spełniania wymogów Compliance do realnego zmniejszania ryzyka.
OKR-y z obszaru cybersecurity funkcjonują na poziomie całego banku. Przykładem jest wskaźnik BitSight, który pokazuje „rating” naszej odporności widocznej z zewnątrz. Jest analogiczny do ratingów Fitch czy Moody’s dla światowych gospodarek.
BitSight ocenia podatność naszych zewnętrznych zasobów IT. To jeden z wielu wskaźników, ale istotny, bo publicznie widoczny.
Przemek Wolek: Wskaźników jest mnóstwo. Część pochodzi od KNF. Jest to zestaw uniwersalnych KPI, które raportują wszystkie banki. Każdy bank ma też własny zestaw wskaźników, odzwierciedlający poziom bezpieczeństwa: od backupów, przez pokrycie monitoringiem, po poziom podatności dla zasobów wrażliwych.
Fabian Pietras: Jak spełnienie założonych wskaźników ma się do wyboru pomiędzy multisourcingiem a robieniem wszystkiego in-house?
Przemek Wolek: Świat jest hybrydowy: część zasobów mamy on-premise, część w modelu usługowym – Software as a service. Musimy mieć więc uniwersalne standardy, wspólny „papierek lakmusowy”, którym mierzymy zarówno własne systemy, jak i te w modelu usług zewnętrznych.
Patrzymy na poziom bezpieczeństwa i odporności, niezależnie od tego, czy usługa jest outsourcowana, czy in‑house. Czy partner zewnętrzny realizuje usługę, czy robimy ją sami, liczą się poziom bezpieczeństwa, jakość SSDLC, pokrycie monitoringiem itd.
Czy istnieje wyraźna granica tego, czego nie możecie wynieść do partnera zewnętrznego?
Przemek Wolek: To bardzo dobre pytanie. Zasadniczo możemy do firmy zewnętrznej wynieść wszystko, pod warunkiem dochowania należytej staranności i uzyskania zgody regulatora. Jednak procesy outsourcingowe w bankowości są bardzo skomplikowane. Większość z nas stara się więc ich unikać, jeżeli nie jest to konieczne.
W przypadku wyniesienia jakiejś usługi poza bank wchodzą procesy analizy łańcuchów outsourcingowych, sprawdzenia, gdzie i przez kogo dane są przetwarzane, jakie zastosowano zabezpieczenia, jakie są zapisy umowy. To ogromny wysiłek, szczególnie dla usług dostarczanych poza Unią Europejską. To jest wykonalne, ale kosztowne.
Jeśli biurokracja związana z outsourcingiem drobnej usługi hostowanej np. w USA przewyższa korzyści, wolimy tego nie robić. Łatwiej i taniej jest coś utrzymać in-house.
Artur Kurcweil: Dodam wątek raportowania do zewnętrznych instytucji, które na nas patrzą. To jest potrzebne, bo pokazuje, jak dbamy o odporność zewnętrzną.
Ale mamy też raporty regulacyjne, takie jak np. KNF SPR‑26. Na koniec kwartału każdy bank musi je przygotować. To bardzo przekrojowy raport: ile razy uruchamialiśmy plany awaryjne, ile razy przełączaliśmy się na drugie data center, jakie mamy podatności w klasach „critical” i „high”. Problem polega na tym, że nie na wszystko mamy wpływ jako bank, bo często liczby np. podatności zależą od dostawców zewnętrznych czy reserchatrów, którzy publikują podatności „zero days”.
Modele Frontier AI weszły z przytupem. Zaczęliśmy używać ich do wykrywania podatności. W efekcie Microsoft, w czerwcu 2026 roku, wypuścił pakiet ok. 200 poprawek. Pomnóżmy to przez 10 tys. stacji roboczych i 5 tys. serwerów w naszej sieci. W wyniku, „statystycznie”, mamy do czynienia z setkami tysięcy nowych podatności, które w raportach pojawiają się z dnia na dzień.
Jeśli to objawi się w środę, a skan bezpieczeństwa jest w piątek, to nie zdążymy poprawić wszystkiego. W efekcie wewnętrzny i zewnętrzny rating bezpieczeństwa może spaść o kilkadziesiąt punktów. Zarząd i Rada Nadzorcza pytają zaś, co się stało.
To jest nowe wyzwanie: nie na wszystko mamy wpływ i nie ze wszystkim możemy sobie poradzić „od ręki”. Skaner jest lustrem, ale nie zawsze odzwierciedla kontekst.
Kris Słotwiński: Nowe podatności oznaczają, że infrastruktura IT jest na nie realnie podatna. Nasze klasyczne skanery sygnaturowe mogły o nich nie widzieć, bo działają na znanych CVE.
W efekcie firmy dostarczające skanery podatności będą musiały zmienić podejście. Dostosować się do nowej rzeczywistości, w której AI przyspiesza ich wykrywanie. Postęp i dynamika zagrożeń rosną bardzo szybko.
Artur Kurzweil: W lipcu br. Microsoft pobił rekord z czerwca. Udostępniono ok. 600 poprawek. To jest tzw. górka, nagły skok liczby podatności, który wynika z tego, że dostawcy oprogramowania zaprzęgają AI do skanowania swoich produktów. Nagle odkrywają zagrożenia w funkcjach istniejących niekiedy od 20 lat.
Przewiduję, że ta górka z czasem się wyrówna. Tak jak my zaczynamy używać AI w procesie wytwórczym – np. do sprawdzania, czy w paczce nowego kodu znajduje się najnowsza i bezpieczna biblioteka – tak dostawcy będą używać AI, zanim wypuszczą nową wersję oprogramowania na rynek. Wtedy liczba „nowych” podatności znacząco spadnie.
Jarosław Górski, CISO, mBank: Tu dochodzimy do kluczowego rozróżnienia – Security vs Resilience. Jeżeli teraz, widząc 600 poprawek, zamkniemy oczy i na chybcika zaczniemy łatać wszystko, co się da, osiągniemy efekt odwrotny do założonego. Celem DORA jest przecież odporność, a więc dostępność procesów i usług dla klientów.
Tymczasem masowe łatanie może skończyć się wywaleniem systemów. Producenci nie zawsze dbają o sprawdzenie wszystkich zależności pomiędzy poprawkami w Cumulative Patch’ach. Często rolą naszych administratorów jest sprawdzenie, jakie są interakcje poszczególnych poprawek.
Dlatego nadrzędnym celem jest utrzymanie systemów bezpiecznych i dostępnych. Resilience oznacza też testy: jednostkowe, integracyjne, regresyjne, wydajnościowe na produktach po wprowadzeniu zmian. Dodatkowo musimy mądrze projektować architekturę.
Mamy zewnętrzne skany typu BitSight. Wiemy, że muszą działać zaawansowane, łatające dynamicznie podatności WAF-y. Architektura powinna być z definicji odporna na nowe podatności i wektory ataku, w tym wynikające z agentowego AI.
Powinniśmy więc łatać, ale rozsądnie. Zachować dostępność usług i budować architekturę, która pozwala spać spokojnie nam i klientom.
Artur Kurcweil: Są dwa istotne aspekty. Pierwszy, jak wytłumaczyć liczby osobom, które patrzą na KPI i rozumieją je wprost zero-jedynkowo. Nagły wzrost liczby podatności – np. z 60 tys. do 120 tys. – nie oznacza, że bezpieczeństwo w banku pogorszyło się o 100% . Często wyższe liczby to po prostu efekt intensywniejszego testowania na podstawie nowych sygnatur, po czym następuje wprowadzanie mitygantów ograniczających ryzyko ataku, nawet bez załatania samej podatności. Drugi aspekt, to jak ułożyć komunikację z zarządem i radą. Tu bardzo pomagają benchmarki względem rynku i konkurencji.
Jarosław Górski: Dokładnie. Mamy inicjatywę Związku Banków Polskich, w ramach której dzielimy się wskaźnikami. Idąc do zarządu, nie pokazuję tylko wartości nominalnych, ale również benchmark. Oto nasza grupa rówieśnicza, mediana, z której wynika, że w każdym banku wskaźnik podatności wzrósł. Tak wygląda cały rynek. Bez benchmarku byłbym w trudnej sytuacji. Dzięki nim możemy merytorycznie rozmawiać o tym, co się dzieje na poziomie całego sektora.
Czy regulacje wymagają czasem poniesienia zbędnych wydatków?
Przemek Wolek: Moim zdaniem nie. Bardzo rzadko zdarza się sytuacja, w której regulacja powoduje w banku konieczność zakupu i wdrożenia rozwiązania, którego jeszcze nie mamy lub jest ono niepotrzebne.
Nowa regulacja zwykle oznacza konieczność upewnienia się, że obowiązujący już proces jest w 100% z nią zgodny, ewentualnie lekką jego modyfikację, np. zwiększenie częstotliwości działań, dodanie kolejnego KPI. To nie generuje nowych inwestycji.
To co natomiast generuje inwestycje, to nowe zagrożenia – np. związane z AI. Tu wyprzedzamy regulacje. Patrzymy na ryzyka, przygotowujemy się, a regulacja mówi najczęściej tylko: „przeprowadź analizę ryzyka i wdróż adekwatne środki”.
Nie spodziewam się, że regulator powie nam „kupcie konkretny produkt X”. Raczej będzie oczekiwać sensownego procesu analizy, stworzenia dokumentacji i adekwatnej reakcji.
Kris Słotwiński: Warto też rozróżnić „AI”. List KNF dotyczy modeli Frontier AI używanych do wykrywania podatności, począwszy od klasycznych mechanizmów Machine Learning, które od lat są wbudowane w narzędzia cybersecurity. Jeśli każde narzędzie z modułem ML nazywamy „AI”, to w bezpieczeństwie IT sztuczną inteligencję stosujemy od dawna.
Do tej pory wszyscy pracowali na kodzie, łatając i zabezpieczając aplikacje. LLM nie jest klasycznym kodem, to sieć neuronowa. Czy możemy sobie wyobrazić scenariusz, w którym stawiamy AI na „straży”, agent mówi „wpuść mnie” i jest wpuszczany?
Jarosław Górski: Na tym właśnie polega wiele ataków typu Prompt Injection. Model wykonuje polecenia, których człowiek nawet nie widzi. Ukryte są choćby w white space’ach. Atakujący agent AI wie, że po stronie ofiary jest inny agent, który będzie wykonywał jego polecenia. Formułuje więc komendy „dla agenta”. To wszystko dzieje się automatycznie.
Przemek Wolek: Rynek AI Security dopiero się krystalizuje.
Anthropic, OpenAI budują atmosferę zagrożenia. To ważne, bo buduje świadomość na poziomie CEO. Kiedy incydent z agentem AI jest omawiany w tzw. mainstreamie, szefowie banków natychmiast pytają „co z tym robimy?”.
Za marketingiem za chwilę pójdą produkty. Spodziewam się:
- AI‑owych narzędzi w SSDLC zastosowanych w łańcuchu wytwarzania oprogramowania,
- GenAI w systemach klasy SIEM/EDR jako wsparcia dla SOC w korelacji zdarzeń,
- AI w Offensive Security wspierającej pentesterów i skanowanie podatności.
Mamy już pierwsze „jaskółki”: rozwiązania proponowane przez największe firmy zajmujące się AI, ale też graczy rynkowych o ugruntowanej pozycji. Są pierwsze, dostępne narzędzia. Będziemy je testować, a potem kupować, zanim regulator powie, że „musimy” to zrobić.
Kris Słotwiński: Regulator już częściowo to zrobił. W liście KNF dotyczącym Frontier AI pojawia się wprost rekomendacja, aby z narzędzi AI korzystać także w cyberobronie. Skoro atakujący używa AI, my nie możemy pozostać przy narzędziach „old fashioned”.
Banki tworzą oprogramowanie od lat. Czy kiedy zaczniecie analizować swoje systemy takimi narzędziami jak Mythos, też zobaczycie wspomnianą „świńską górkę”?
Przemek Wolek: Zapewne tak. W pierwszym miesiącu zobaczymy np. 200 nowych podatności, potem 600. Ważne, aby załatać dziury i nie wpadać w panikę.
Artur Kurcweil: Dlatego, jak wspomniałem, musimy zmienić paradygmat wytwarzania oprogramowania. Nowa paczka przed wejściem na produkcję powinna:
1. Automatycznie pobierać najnowsze, bezpieczne biblioteki, a nie tylko te, które deweloper lubi, więc korzysta z nich od 10 lat.
2. Być przepuszczana przez zestaw modeli AI – Anthropic, GPT, inne – które szukają podatności. Jeśli te modele nic nie znajdą, jest spora szansa, że atakujący też nie. Często korzystają z tego samego stosu narzędzi.
Kris Słotwiński: Dodatkowo dziś często deweloper ściąga całą dużą bibliotekę, choć używa jej 2-3 funkcji. Te funkcje mogą nie być podatne, choć cała biblioteka już tak. Ale z punktu widzenia skanera, cały system jest więc podatny. To jedna z naszych bolączek.
Za chwilę część pracy dewelopera przejmie „AI for Dev”, które będzie dobierać biblioteki. Trzeba będzie nauczyć również sztuczną inteligencję tego, jakie – z punktu widzenia organizacji – decyzje są akceptowalne.
Łaty faktycznie mogą doprowadzić do „wywalenia” się systemu? Jak sobie z tym radzicie?
Jarosław Górski: Patchowanie może doprowadzić do awarii, zwłaszcza jeśli mówimy o Cumulative Patch’ach z setkami poprawek. Kluczem są testy i kolejność ich przeprowadzania. Często okazuje się, że trzeba robić „poprawkę do poprawki”, aby system działał stabilnie.
Dlatego ogromna część aspektu resilience to testowanie, nie tylko podatności. Odporność obejmuje pełne spektrum testów funkcjonalnych, integracyjnych, regresyjnych, wydajnościowych. Bez automatyzacji ludzie nie są w stanie „przerobić” tej ilości pracy.
Masa regulacji, nowe modele AI, nowe zagrożenia, chroniczny brak ludzi – czy to oznacza, że w większym stopniu będziecie korzystać z partnerów zewnętrznych w obszarze bezpieczeństwa, zostawiając u siebie tylko „core”?
Przemek Wolek: Jestem raczej przeciwnikiem głębokiego outsourcingu funkcji CyberSec. Usługi, które kupujemy dziś , mają coraz bardziej rozbudowaną funkcjonalność i zdejmują z nas część aktywności i manualnych działań. Narzędzia są coraz bardziej inteligentne i zautomatyzowane. Kluczowa rola – integracja, konfiguracja, świadome użycie narzędzi – powinna pozostać w banku.
Nie wierzę, że partner zewnętrzny będzie adoptował nowe technologie w takim tempie, jakiego potrzebujemy. A tempo zmian w AI, detekcji i Offensive Security rośnie. Widzę naszą rolę coraz bardziej jako integratora i operatora narzędzi różnych, dużych dostawców.
Zapotrzebowanie cyber na wysoko wykwalifikowanych pracowników, operatorów i integratorów technologii będzie rosło.
Kris Słotwiński: Z tym wiąże się zmiana ról. Przy wdrożeniu narzędzi AI zaczęliśmy zastanawiać się: ile nowych ról potrzebujemy, ile starych zniknie. Zakres obowiązków się zmienia, ale to wciąż w dużej mierze ci sami inżynierowie. Jeśli się dokształcą, mogą pracować w nowym modelu.
Fabian Pietras: Z naszej perspektywy, firmy która buduje zespoły technologiczne w bankowości i sektorze FinTech, widzimy ciągłą lukę. Brakuje analityków znających rozporządzenie DORA, specjalistów od Threat Hunting’u, członków zespołów Red Team, pentesterów, IAM‑ów. Wszystkie opracowania pokazują, że w cybersecurity narasta gap kompetencyjny.
Ciekawe, że Wy – mimo tej diagnozy rynku – widzicie docelowo własne zespoły jako kurczące się, a nie rosnące.
Dominik Kalinowski, Head of Outsourcing, Antal: To jest też sprzeczne z tym, co usłyszałem rok temu od przedstawiciela jednego z dużych banków z Azji. Jego zdaniem liczba regulacji będzie cały czas powiększać Talent Gap. Kolejne regulacje w bankowości, farmacji i innych sektorach regulowanych zwiększają lukę kompetencyjną. Natomiast z waszych wypowiedzi wynika ogromne skupienie na technologii i narzędziach.
Jednocześnie oferując usługi outsourcingu personelu – to większa część naszej działalności – otrzymujemy od klientów różne wytyczne i oczekiwania. Na etapie przetargu najczęściej jednak decyduje cena.
Gdzie w tym wszystkim jest analiza ryzyka i współpraca z wiarygodnym dostawcą? Jako Antal staramy się zabezpieczać klientów różnymi procesami czy minimalizować ryzyka związane z tzw. pozornością outsourcingu, na którą zwraca uwagę Państwowa Inspekcja Pracy. A jednak przegrywamy z dostawcami, którzy oferują niską cenę.
Czy personel i współpraca z tego typu dostawcami nie jest jednym z kluczowych elementów ryzyka?
Artur Kurcweil: Pozwól, że nawiążę do doświadczeń z jednej ze spółek Skarbu Państwa. Tam cena „musi się zgadzać”, inaczej jest problem. Nawet jeśli kupisz coś drożej, bo wierzysz w wyższą wartość, ale nie pokażesz tego w tabelkach, będziesz miał kłopot.
Prywatne przedsiębiorstwa grają w trochę innej lidze. Mamy Rady Nadzorcze, akcjonariuszy, którzy wymagają efektywnego wydawania pieniędzy. Jeśli jednak widzimy realną różnicę między kompetencjami i doświadczeniem inżyniera bezpieczeństwa chmury z firmy A i „podobnym” z firmy B, który jest 5% tańszy, możemy przekonać decydentów, że warto dopłacić do wyższej jakości. Argumentacja nadal musi być, ale jest łatwiejsza niż w sektorze publicznym.
Po drugie, patrzę na outsourcing przede wszystkim jako na tymczasowe rozwiązanie. Jeżeli potrzebuję kogoś do projektu wdrożeniowego, który trwa 18–24 miesięcy, bo w organizacji brakuje odpowiedniej kompetencji, wtedy outsourcing ma sens, bo na etat na okres 1,5 roku trudno jest pozyskać pracownika na UOPs. Docelowo wolę jednak mieć kompetencje in‑house. Wtedy mam największy wpływ na rezultat projektów, zaangażowanie zespołów i poczucie długofalowej odpowiedzialności. Mogę też zareagować, natychmiast przekierowując ludzi z innych projektów do aktualnie priorytetowego zadania.
Kupując „czysty” body leasing, trzeba zapytać: gdzie jest wartość dodana, poza wystawieniem faktury?
Dominik Kalinowski: Czy kupując body leasing od różnych firm, ostatecznie otrzymujecie ten sam produkt, „człowieka, którym możecie elastycznie zarządzać”? Czy ta elastyczność nie generuje jednak ryzyka? Państwowa Inspekcja Pracy może zakwestionować, że to nie outsourcing, tylko „udawany” stosunek pracy. Do tego dochodzi ryzyko „zwolnienia z dnia na dzień”, gdy zarząd powie: „nie mamy headcountu, musicie zrezygnować z tych ludzi”.
Bez bezpiecznego modelu operacyjnego współpracy z wiarygodnym dostawcą – z procesami po jego stronie, które udowadniają, że jest to realny outsourcing – te ryzyka narastają. W Antal kierujemy się filozofią, zgodnie z którą chcemy zabezpieczać klientów takimi procesami, minimalizować tym samym ryzyka decyzji PIP, skarbówki, audytów. Ale jeśli w procesie zakupowym decyduje wyłącznie cena, trudno tę wartość pokazać.
Artur Kurcweil: Rozumiem logikę. Natomiast w praktyce często widzę, że personel body leasingowy jest traktowany w niektórych, wybranych aspektach na równi z personelem wewnętrznym. Nasi specjaliści zarządzają mieszanymi zespołami – złożonymi z pracowników banku i firm zewnętrznych. To generuje ryzyka, o których się mało rozmawia. Chciałbym widzieć, czy po stronie dostawcy usługi outsourcingu są realne procesy, które dodają wartość?
Mam aktualnie ciekawy case body leasingowy. Dotyczy bardzo dobrego kandydata o bardzo rosyjsko brzmiącym nazwisku. Zważywszy na obecną sytuację geopolityczną, analizujemy potencjalne ryzyka z tym związane. Na szczęście ma również obywatelstwo polskie, solidny track record, kilka osób zna go w Polsce i weryfikacja była pozytywna. Mam w związku z tym pytanie do was. Na ile dostawcy usług body leasing biorą odpowiedzialność za weryfikacje takich kandydatów?
Dominik Kalinowski: Bierzemy stuprocentową odpowiedzialność. Kluczowe pytanie brzmi jednak: czego oczekujesz? Natychmiastowego zakończenia współpracy z takim kandydatem, gdy pojawią się wątpliwości? Pełnej weryfikacji na wejściu?
Mieliśmy bardzo podobny case dwa miesiące temu u jednego z naszych kluczowych klientów. Kontraktor w dziale cybersecurity, w poważnej roli, przeszedł 4 etapy rekrutacji po stronie klienta, plus nasze procesy vettingu i background checks. Po dwóch tygodniach szef cyber zadzwonił z prośbą o natychmiastowe zdjęcie go z projektu, mimo że nie było to zgodne z zapisami kontraktu. Wzięliśmy całą odpowiedzialność, także kosztową, na siebie.
Uczciwie trzeba jednak przyznać, że tego typu ryzyka nie da się całkiem wyeliminować. Realizujemy wszystkie testy związane z PEP‑ami, analizą list terrorystycznych, weryfikujemy zgodność CV z historią pracy. Ale 100-proc. gwarancji nigdy nie będzie.
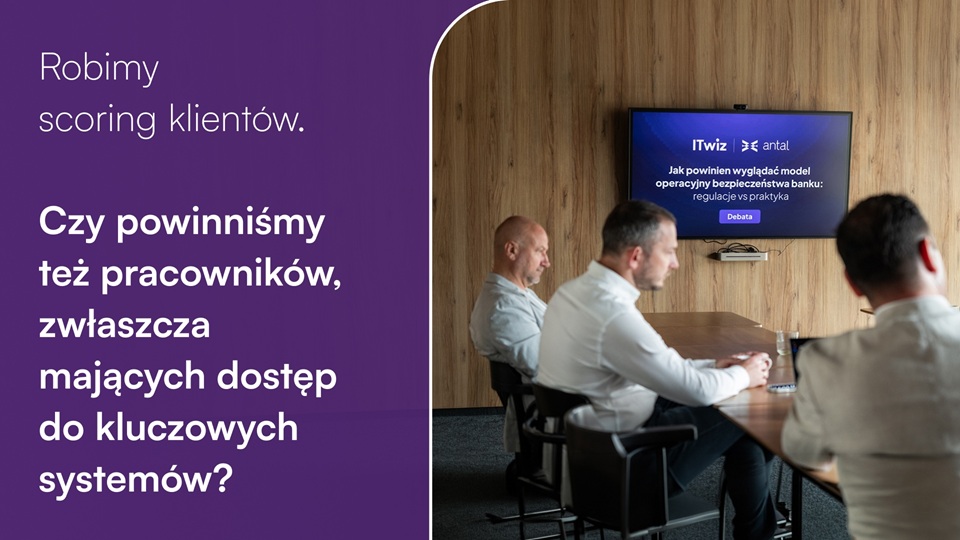
Artur Kurcweil: Potrzebuję wiedzieć, gdzie jest wartość dodana? Co robicie ponad standard, aby nie przesłać mi CV, w którym – gdy sam je sprawdzę – okaże się, że widzę rzeczy, których wy nie zauważyliście. Potrzebuję pewnego rodzaju „scoringu ryzyk kandydata”, tak jak robimy scoring transakcji klientów pod kątem fraudów.
Fabian Pietras: Mieliśmy ostatnio case kandydata z Białorusi. Technicznie znakomity specjalista, przeszedł kilka etapów rekrutacji. Pojawiły się jednak wątpliwości. Zdecydowaliśmy się na tzw. Criminal Check i Credit Check. Tego typu nasze działania mogą zostać przekształcone w to, o czym mówisz: swego rodzaju „certyfikat bezpieczeństwa personalnego”.
Jesteśmy też otwarci na projektowanie procesów pod Wasze potrzeby. Wasze uwagi, że potrzebujecie czegoś w rodzaju scoringu pracownika, to dla nas jasny sygnał.
Artur Kurzweil: I o to chodzi. Ja robię scoring transakcji klientów. Chciałbym widzieć podobny scoring dla przedstawianych kandydatów po waszej stronie. Wtedy widzę realną wartość dodaną względem innych dostawców.
Kris Słotwiński: Patrzymy na bezpieczeństwo nie tylko przez pryzmat technologii, ale również człowieka. Ryzyko wewnętrzne może wynikać z wielu czynników, dlatego prowadzimy program Insider Threat, koncentrując się szczególnie na użytkownikach mających dostęp do systemów i danych o najwyższej wrażliwości. Analizujemy anomalie i sygnały ostrzegawcze, które mogą wskazywać na podwyższone ryzyko. To obszar, w którym cyberbezpieczeństwo spotyka się z zarządzaniem ryzykiem, HR i szeroko rozumianą odpornością organizacji.
Ostatnie pytanie. Jakie, w ciągu najbliższego roku, będą największe dla Was wyzwania? Jakie projekty będziecie realizować sami, albo zlecać dostawcom?
Artur Kurcweil: Najbardziej przemawia do mnie to, co powiedział Jarek. Trzeba całkowicie przestawić myślenie na Resilience. Ja sam mam czasem skłonność do patrzenia na „stare” KPI, np. liczbę podatności. Tymczasem tę sytuację często można rozwiązać izolacją, wirtualnym patchingiem, zmianą architektury, a nie „zmniejszaniem na siłę liczb”.
Musimy wpajać ludziom myślenie w kategoriach odporności: jak zapewnić ciągłość procesów, jak projektować systemy, aby były odporne na awarie i ataki. KPI są ważne, ale priorytetem numer jeden jest odporność.
Przemek Wolek: Moim zdaniem nowe zagrożenia i rzeczywistość AI niewiele zmieniają fundamenty cyberbezpieczeństwa: Defense In Depth, wielowarstwowe podejście, dobra higiena IT. To wszystko zostaje.
Zmienia się natomiast czas i tempo naszego działania. To, co mogło trwać kwartał, miesiąc, dwa tygodnie, będzie musiało być realizowane szybciej. Kluczowe są zacieśnienie współpracy z IT i technologią, automatyzacja, przyspieszenie cykli: dostarczania nowych produktów, usuwania podatności, wdrażania nowych rozwiązań.
AI spowoduje demokratyzację ataków. Średnio „ogarnięty” inżynier z 2-3 modelami AI może dziś próbować zaatakować bank. My musimy działać szybciej, mądrzej i kompleksowo.
Jedno z pierwszych narzędzi, które wdrożycie, to będzie Anthropic Mythos?
Przemek Wolek: Zobaczymy, rynek się kształtuje. To może być Mythos, ale też model OpenAI lub zupełnie nowego gracza. Będziemy patrzeć na dostawców i wdrażać to, co w danym momencie jest najlepsze. Ważne, aby zachować elastyczność: nie przywiązywać się do jednego rozwiązania na 10 lat, tylko szybko przechodzić na kolejne, lepsze, nowsze.
Jarosław Górski: Podkreślę jeszcze raz, obszar Resilience jest dużo szerszy niż Security. Testy odporności cyfrowej to cały program. Bezpieczeństwo IT jest jednym z elementów.
Poza tempem zmian i automatyzacją, kluczowe będzie Security Awareness. Edukacja nie tylko klientów – kampanie na temat tego, jak się zachowywać – ale też szkolenia wewnętrzne dla deweloperów, administratorów, Product Ownerów, architektów IT.
Chcemy, aby zasady Security by Design i Security First były zakodowane w DNA naszej organizacji. Działy cyberbezpieczeństwa nie są po to, aby same „zapewniły bezpieczeństwo”, ale by pomagać całej organizacji zrozumieć i pomagać być bezpieczną.
Kris Słotwiński: W nowej strategii „Accelerate” BNP Paribas Bank Polska mamy dwa słowa kluczowe: Resilience i Relevance, czyli odporność i umiejętność słuchania klientów.
To przekłada się między innymi na: rozwijanie Customer Trust; duże inwestycje w obniżanie poziomu fraudów w kanałach elektronicznych; wykorzystanie modeli Frontier AI do wykrywania i przeciwdziałania podatnościom; Post‑Quantum Inventory, czyli przygotowanie na świat po kwantowym przełamaniu kryptografii oraz rozwijanie programów Insider Threat.
Dominik Kalinowski: Z perspektywy klientów, którzy zgłaszają się do nas z projektami, wyraźnie widać główne kierunki ich rozwoju, choć nie zawsze dzielą się z nami celami strategicznymi.
W obszarze usług personalnych cybersecurity jest na pewno priorytetem numer jeden. Rosną potrzeby w zakresie pentestów, Threat Hunting’u, zespołach Red Team oraz działaniach związanych z dostosowaniem do rozporządzenia DORA. Rozwija się też analityka ryzyka, nie tylko stricte bankowa, ale szeroko rozumiana.
Za dzisiejszą dyskusję chciałbym bardzo podziękować. Utwierdziliście nas, że obraliśmy właściwy kierunek, a jednocześnie pokazaliście, gdzie możemy zrobić kolejny krok i jeszcze lepiej odpowiadać na Wasze potrzeby. Musimy rozwijać procesy vettingu, scoringu, współpracy, tak aby realnie pomagać Wam w zarządzaniu ryzykiem, a nie tylko dostarczać usługę pojedynczych specjalistów lub całych zespołów.
Debatę poprowadzili Adam Jadczak i Maksymilian Wysocki
DEBATY ITwiz to rozmowy, które angażują najważniejsze głosy rynku.
Tworzymy eksperckie debaty wokół tematów istotnych dla technologii i biznesu.
Łączymy przy jednym stole ekspertów i decydentów, moderujemy dyskusję, a jej najważniejsze wnioski rozwijamy redakcyjnie i wprowadzamy do szerszej debaty rynkowej.
Porozmawiajmy o temacie ważnym dla Twojej marki i rynku.
Marta Komar (Makowska) ITwiz
mail: marta.komar@itwiz.pl
telefon: 692 364 900