centra danych / data centerInfrastrukturaCyberbezpieczeństwoPREZENTACJA PARTNERA
Cyberobrona pod polską banderą: jak polskie centrum danych Exea tworzy suwerenny SOC
Advertorial

Przez lata w wielu przedsiębiorstwach pokutował szkodliwy mit: cyberbezpieczeństwo to przykry obowiązek formalny. Coś, co można „odhaczyć” zakupem prostej polisy lub instalacją programu antywirusowego. Wejście w życie nowelizacji ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC), będącej transpozycją unijnej dyrektywy NIS 2, położyło kres temu bezrefleksyjnemu podejściu. Cyfrowa ciągłość działania stała się priorytetem strategicznym oraz osobistą, prawną odpowiedzialnością członków zarządu.
Sama inwestycja w technologię, nawet wielomilionowa, nie chroni biznesu przed współczesnymi zagrożeniami, jeśli wykupione narzędzia nie zostaną ze sobą zintegrowane. Firewalle, systemy EDR czy oprogramowanie do zarządzania urządzeniami mobilnymi (MDM) bez sprawnej orkiestracji i stałego nadzoru analityków przypominają nowoczesny system alarmowy zainstalowany w budynku, z którego nikt nie odbiera sygnałów. Prawdziwa odporność wymaga synergii technologii, sprawnego procesu oraz suwerenności operacyjnej.
Regulacje uruchomiły efekt domina
Nowelizacja ustawy o KSC weszła w życie 3 kwietnia 2026 roku wraz ze sztywnym harmonogramem. Według szacunków Ministerstwa Cyfryzacji zapisy NIS 2 oraz zaktualizowanego KSC obejmują blisko 38 tysięcy podmiotów kluczowych i ważnych w Polsce, w tym z sektora energetycznego, finansowego, transportowego, ochrony zdrowia, produkcji, infrastruktury cyfrowej czy administracji publicznej. W rzeczywistości zasięg zmian jest jednak znacznie szerszy.
Największe organizacje rygorystycznie weryfikują poziom zabezpieczeń u swoich kontrahentów. Firma logistyczna, dostawca oprogramowania kadrowego czy podwykonawca przemysłowy mogą formalnie nie podlegać nowelizacji KSC, ale jeśli chcą zachować umowy z podmiotami regulowanymi, muszą udowodnić gotowość do natychmiastowego wykrywania i neutralizacji incydentów.
Zegar już tyka. Podmioty, które w dniu wejścia ustawy w życie spełniały ustawowe kryteria, mają czas do 3 października 2026 roku na złożenie wniosku o wpis do Wykazu podmiotów kluczowych i podmiotów ważnych, prowadzonego przez ministra właściwego do spraw informatyzacji w systemie teleinformatycznym S46. Obowiązuje zasada samoidentyfikacji: żaden urząd nie prześle zawiadomienia, że dana firma podlega przepisom. Kolejne terminy są równie precyzyjne: do 3 kwietnia 2027 roku trzeba wdrożyć pełen zakres obowiązków, a od 3 kwietnia 2028 roku, po pierwszym obowiązkowym audycie, możliwe będzie nakładanie kar administracyjnych za większość naruszeń.
Najtrudniejszym operacyjnie wymogiem pozostaje jednak raportowanie do systemu S46. Model jest trzyetapowy: wczesne ostrzeżenie w ciągu 24 godzin od wykrycia, właściwe zgłoszenie incydentu poważnego w ciągu 72 godzin i raport końcowy w ciągu miesiąca. To okno przesądza o wszystkim. Organizacja, która dowiaduje się o incydencie po tygodniu, nie ma już czego raportować w terminie. Całodobowy monitoring infrastruktury IT staje się warunkiem dotrzymania ustawowych terminów, a dzięki usłudze Exea SOC klient nie musi budować własnych kosztownych zespołów 24/7.
Pułapka deklaracji powierzchownej: pozory ochrony za niską cenę
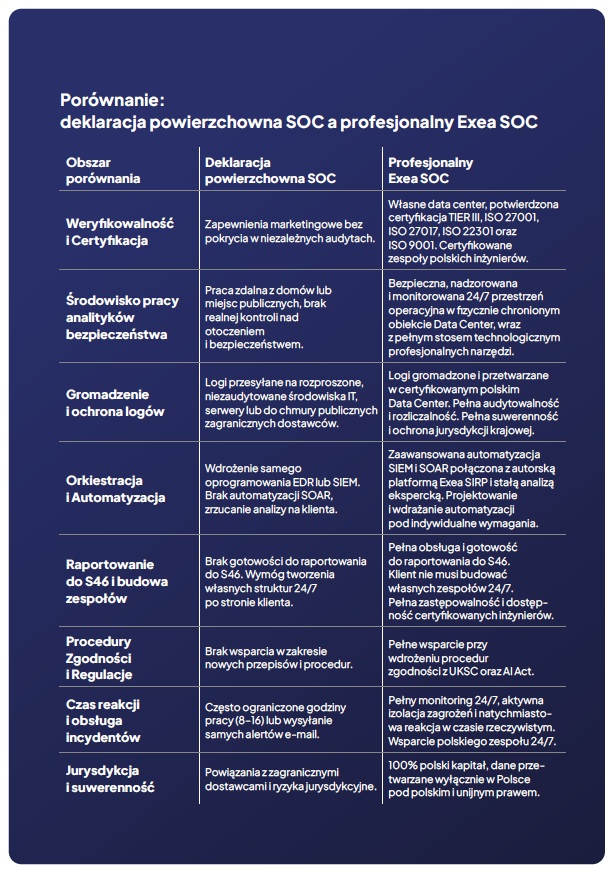
Gwałtowny wzrost zapotrzebowania na usługi monitorowania sieci spowodował wysyp ofert oferujących jedynie deklarację powierzchowną usługi SOC. To rozwiązania stwarzające iluzję ochrony, które w obliczu realnego cyberataku, audytu regulacyjnego czy weryfikacji zgodności z AI Act pozostawiają organizację bezbronną. Model ten opiera się na patologiach, które można łatwo zidentyfikować:
- Praca zdalna analityków pierwszej linii wsparcia, czyli monitorowanie infrastruktury klienta z domu lub kawiarni. Czy zarząd jakiejkolwiek firmy chciałby, aby dostęp do jej najbardziej wrażliwych logów i krytycznych systemów miał analityk pracujący na prywatnym laptopie z kawiarni, domu czy publicznego Wi-Fi? U tanich dostawców pierwsza linia monitoringu (L1) to często osoby pracujące zdalnie, bez kontroli nad fizycznym otoczeniem stanowiska. Stwarza to ryzyko podglądu ekranu przez osoby niepowołane czy zainfekowania stacji analityka. W przeciwieństwie do tego Exea zapewnia w pełni nadzorowaną, bezpieczną przestrzeń operacyjną bezpośrednio we własnym certyfikowanym centrum danych.
- Gromadzenie logów na rozproszonych, niezabezpieczonych serwerach. Zamiast przechowywać dane w certyfikowanej i suwerennej infrastrukturze IT wysokiej dostępności (HA), nierzetelni dostawcy stosujący powierzchowne podejście, składują logi klientów na przypadkowych serwerach lub w nieaudytowanych, publicznych chmurach, pozbawionych odpowiedniego bezpieczeństwa. Uniemożliwia to udowodnienie integralności materiału dowodowego przed organami nadzorczymi czy sądem. Exea zapewnia w pełni suwerenną polską i audytowaną chmurę wysokiej dostępności na potrzeby gromadzenia i archiwizowania logów.
- Sprzedawanie samego narzędzia EDR lub SIEM, bez automatyzacji SOAR i procesów. Plagą staje się sprzedaż licencji na oprogramowanie antywirusowelub SIEM i nazywanie tego „usługą SOC”. Przesyłanie
nieprzetworzonych alertów e-mailem i zrzucanie odpowiedzialności za ich analizę na działy IT klienta to stwarzanie pozorów ochrony. Bez automatyzacji SOAR (Security Orchestration, Automation and Response) oraz stałej analizy, samo narzędzie SIEM staje się jedynie generatorem szumu informacyjnego. Exea zapewnia kompleksowy ekosystem wsparcia, od procesów, do odpowiednio dobranych narzędzi monitoringu, automatyzacji przez certyfikowanych polskich inżynierów.
Pięć filarów cyberodporności
Prawdziwa cyberodporność polega na tym, że firma potrafi działać bez przeszkód, nawet w trakcie incydentu. Zakup kilku osobnych narzędzi od różnych dostawców generuje chaos decyzyjny i informacyjny. Ponad 10 lat doświadczeń Exea na rynku cyberbezpieczeństwa pozwoliło zdefiniować spójny ekosystem, oparty na pięciu obowiązkowych filarach każdej organizacji:
- WIEDZIEĆ co i jak chronić, który system lub element zyskuje najwyższy priorytet, gdy dojdzie do incydentu lub ataku.
- WYKRYĆ i ZATRZYMAĆ cyberatak, gdy do niego dochodzi. Całodobowy monitoring 24/7 analityków SOC, wspierany przez narzędzia SIEM, SOAR oraz autorską platformę SIRP, neutralizuje zagrożenia w czasie rzeczywistym i realizuje automatyczne zgłoszenia incydentów do S46 – bez konieczności budowania własnego zespołu 24/7 po stronie klienta.
- ODTWORZYĆ kopie zapasowe oraz testować procedury Disaster Recovery, z regularnym odtworzeniem danych w zewnętrznej infrastrukturze.
- PRZETWARZAĆ bezpiecznie dane cyfrowe w polskiej suwerennej chmurze. Chmura oraz przestrzeń dyskowa w Object Storage S3 w Exea Data Center, pozwalające przetwarzać dane w polskiej jurysdykcji.
- UDOWODNIĆ zgodność z normami KSC i być gotowym na audyt potwierdzający spełnienie wymogów ustawy o KSC.
Exea SIRP: suwerenne centrum nowoczesnej cyfrowej obrony
Exea SIRP to autorska, rozwijana w Polsce platforma, która staje się centrum operacji nowoczesnego zespołu bezpieczeństwa. Łącząc dotąd rozproszone narzędzia (SIEM, EDR/XDR, skanery podatności czy Threat Intelligence) w jeden zintegrowany ekosystem, SIRP nie tylko eliminuje paraliż informacyjny, ale przede wszystkim przejmuje kontrolę nad całym procesem obsługi incydentu, od pierwszego wykrycia po skoordynowaną reakcję.
Dzięki wykorzystaniu automatyzacji SOAR, rutynowe procedury naprawcze są realizowane natychmiastowo. Zarząd otrzymuje z kolei czytelne raporty zarządcze, pokazujące czas reakcji, status podatności oraz stan zgodności z regulacjami.
Model SOC-as-a-Service: jakość klasy enterprise dostępna dla każdego
Utrzymanie własnego zespołu wykwalifikowanych analityków pracujących w trybie 24/7/365 oraz zakup licencji i narzędzi to koszt sięgający milionów złotych rocznie. Dzięki modelowi SOC-as-a-Service opartemu na chmurze Exea i platformie Exea SIRP, organizacje mogą wdrożyć profesjonalne centrum operacji w elastycznym modelu subskrypcyjnym, eliminując potrzebę budowy własnych zespołów całodobowych.
Suwerenność cyfrowa i pełna zgodność regulacyjna
Usługa Exea SOC wraz z platformą Exea SIRP opiera się w 100% na polskim kapitale oraz na infrastrukturze Exea Data Center w Toruniu. Obiekt o powierzchni 4700 m² posiada jako jedyny w Polsce certyfikacje TIER III Design Documents oraz TIER III Facility nadane przez Uptime Institute. Potwierdzeniem najwyższych standardów są również wdrożone i audytowane zintegrowane systemy zarządzania: ISO 27001, ISO 27017, ISO 22301 oraz ISO 9001. Dane nigdy nie opuszczają polskich granic i pozostają pod ochroną przepisów krajowych oraz unijnych, a działania operacyjne wykonywane są wyłącznie przez polskich inżynierów.
Jak działa platforma Exea SIRP?
Architektura działania oraz przepływ danych w ramach platformy EXEA SIRP dzieli się na cztery etapy:
- Etap 1: Agregacja.
Różnorodne źródła danych: systemy SIEM, EDR/XDR, skanery podatności, bazy CVE, źródła Threat Intelligence oraz narzędzia monitorowania. - Etap 2: Analiza i Automatyzacja SOAR.
Automatyczna korelacja danych, wstępna selekcja alertów (triage) oraz scenariusze reagowania (playbooki SOAR) realizowane pod nadzorem analityków SOC w modelu Human-in-the-Loop. - Etap 3: Reakcja i Raportowanie S46.
Aktywna ochrona (izolacja stacji, blokada IP/hashy) oraz natychmiastowa generacja zgłoszeń do systemu S46. - Etap 4: Audyt i Zgodność.
Automatyczne raportowanie poziomów zgodności z wymogami KSC, AI Act, RODO oraz normami ISO 27001, ISO 27017, ISO 22301 i ISO 9001.
Główne przewagi funkcjonalne platformy Exea SIRP
- Centralizacja operacji i eliminacja silosów: Jeden zintegrowany panel dla środowisk chmurowych, hybrydowych i on-premise.
- Zaawansowana automatyzacja SOAR: Automatyzacja rutynowych kroków naprawczych skracająca czas reakcji (MTTR) do ułamków sekund.
- Nadzór człowieka nad automatyzacją (Human-in-the-Loop): Połączenie szybkiej orkiestracji SOAR z decyzjami doświadczonych analityków L1/L2/L3 pracujących w bezpiecznym otoczeniu DC.
- Odciążenie zasobów klienta: Pełne wsparcie i realizacja raportowania do S46 bez konieczności inwestowania we własne całodobowe struktury IT/Security.
- Gotowość regulacyjna (KSC & AI Act): Pełna rejestracja zdarzeń i wbudowane moduły raportowe pod kątem wymogów KSC, AI Act oraz norm ISO 27001, 27017, 22301 i 9001.
Dowiedz się, jak Exea SIRP i całodobowy SOC mogą zbudować proaktywną cybertarczę dla Twojego biznesu: cyber.exea.pl.