Cloud Use CaseCIOPolecane tematy
Przebudowa środowiska IT ma pozwolić przenosić workloady w tygodniach

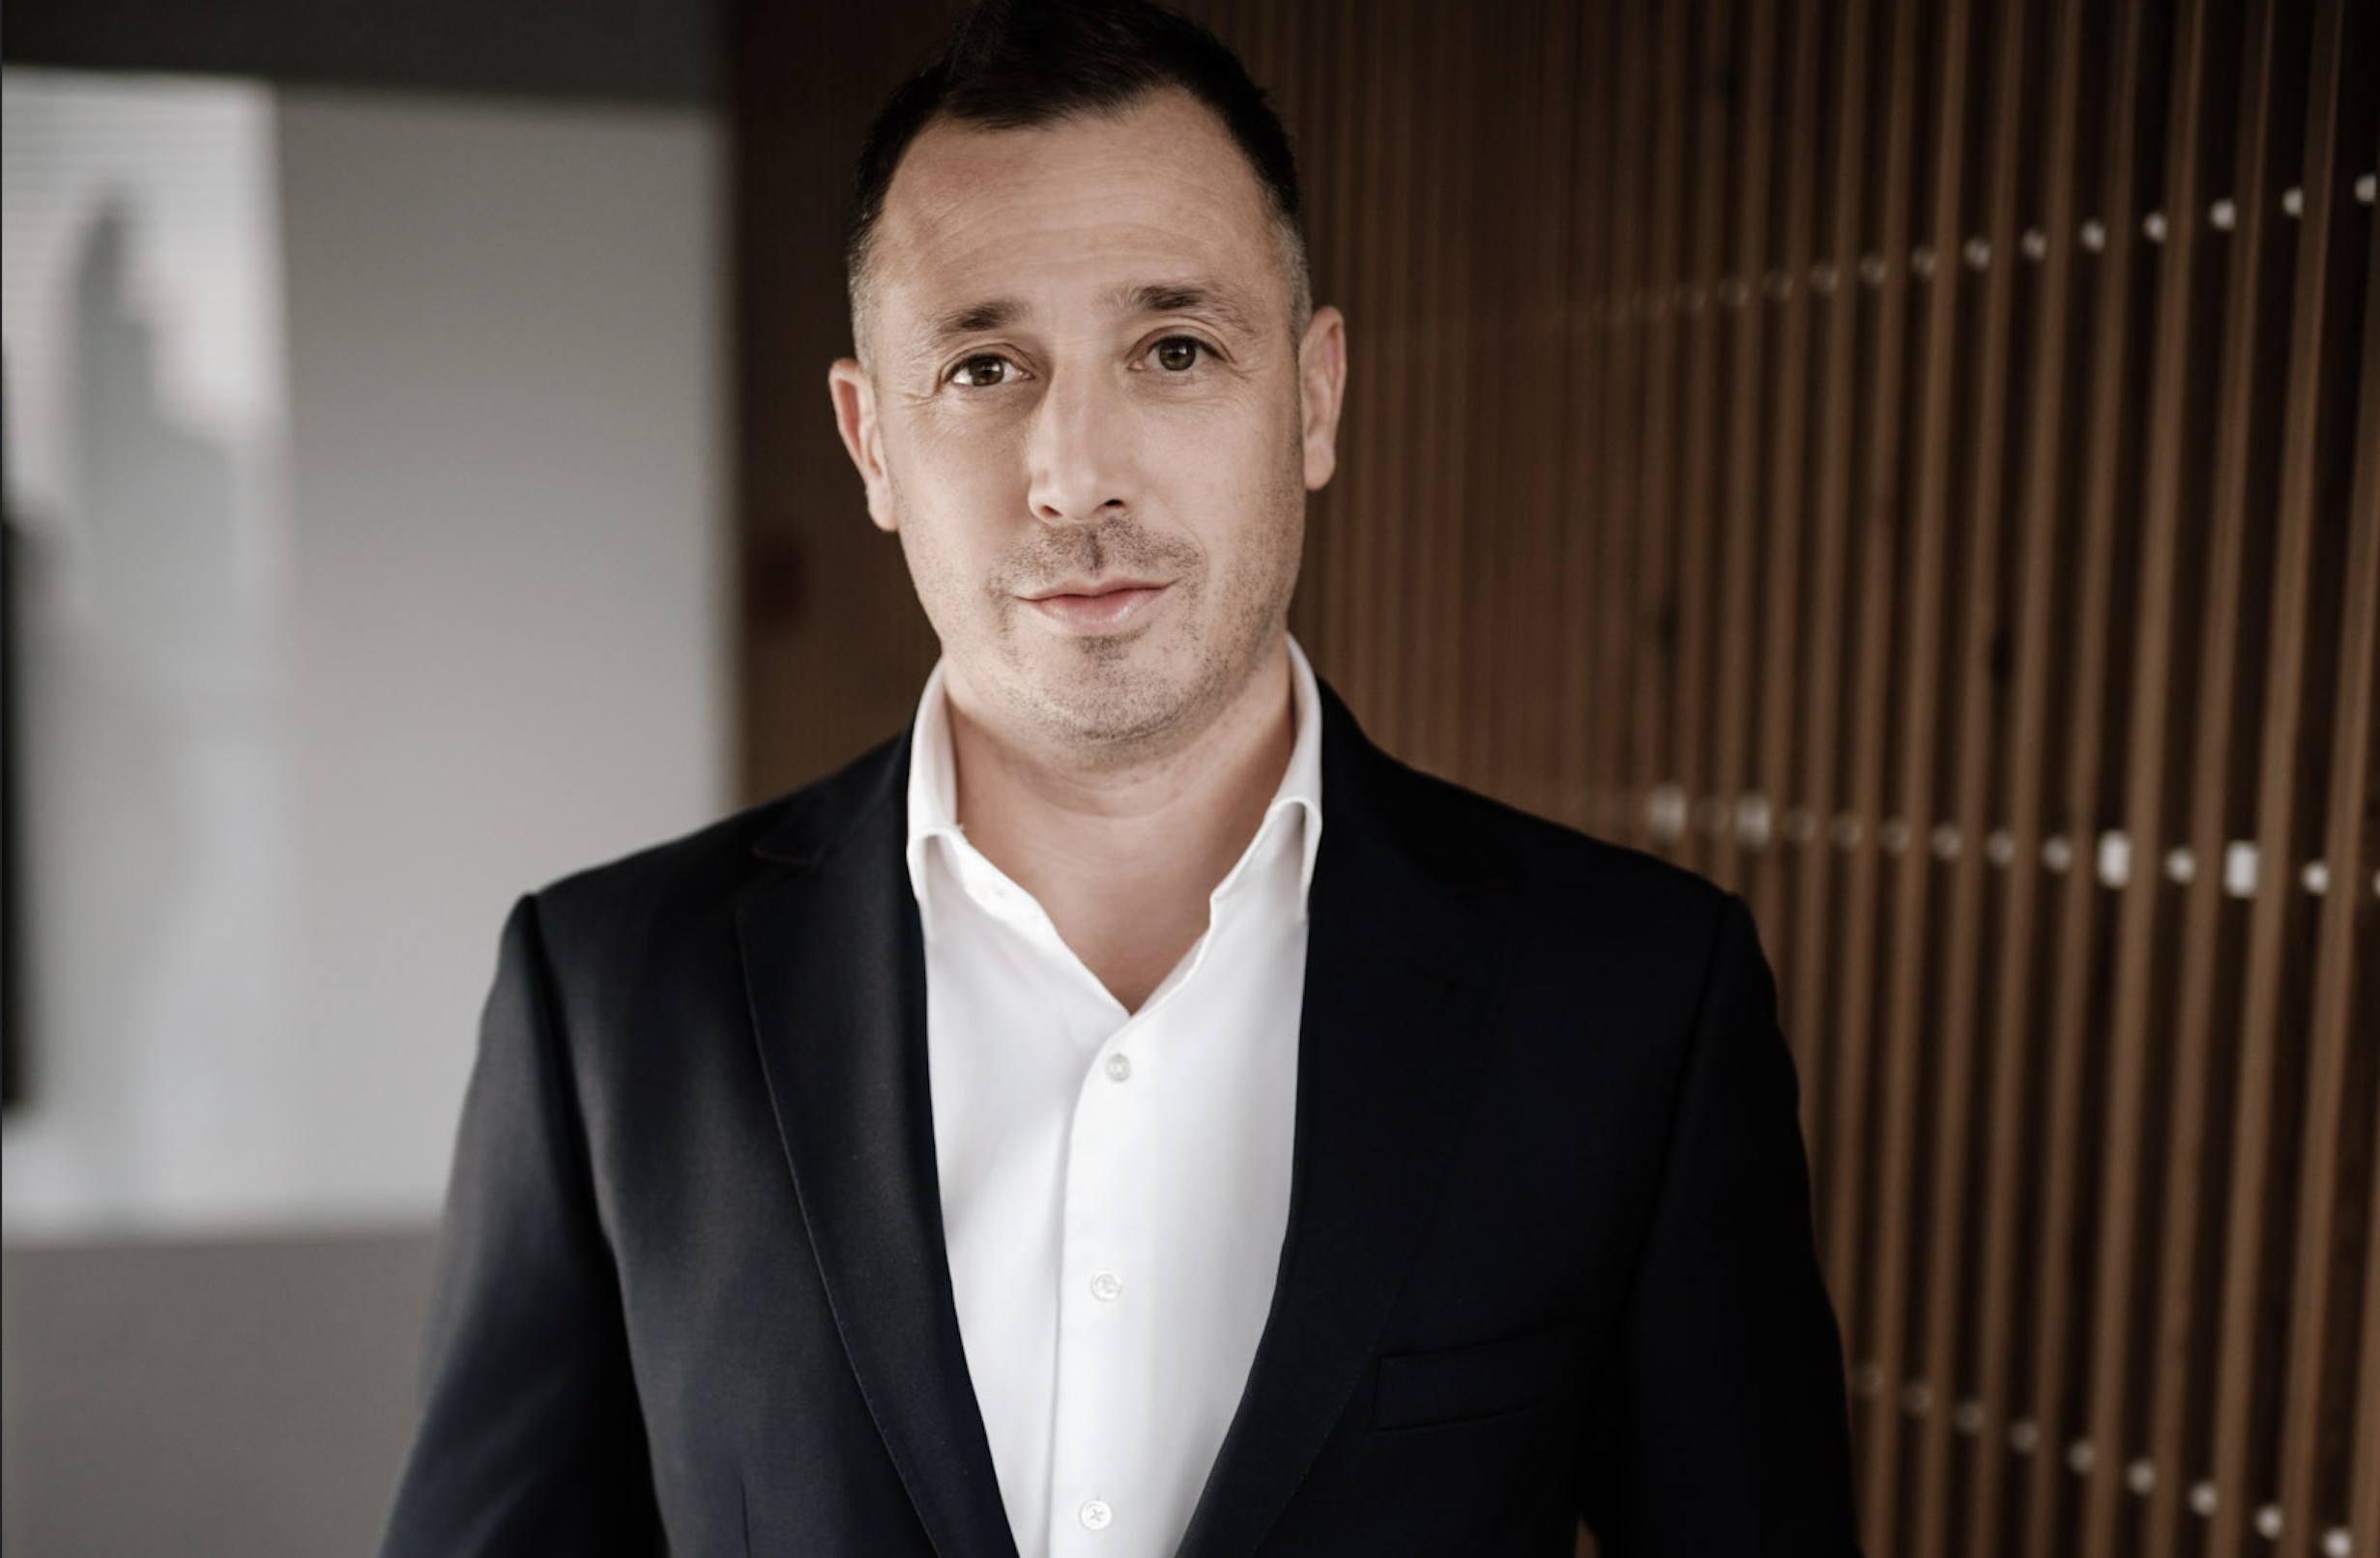
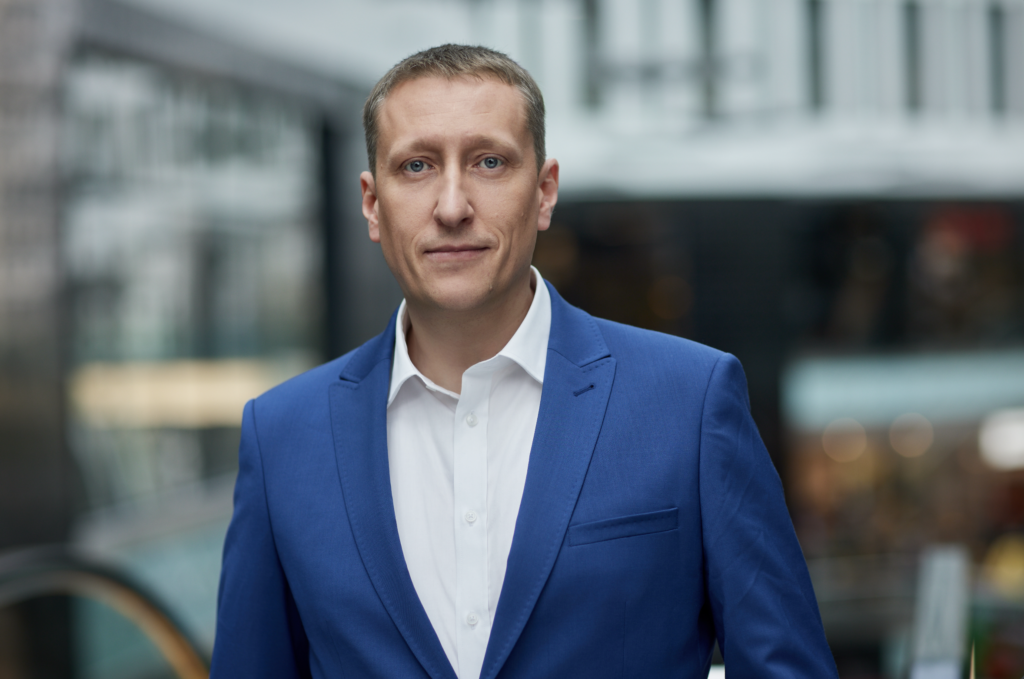
Celem modernizacji infrastruktury IT są: możliwość dostarczania usług klientom, bezpieczeństwo, elastyczność i możliwość szybkiego reagowania na zmieniające się warunki. ING Bank Śląski przebudowuje system centralny, modernizuje stos aplikacyjny i migruje kolejne aplikacje do chmury. Równocześnie bank eksperymentuje z generatywną sztuczną inteligencją i agentami AI. O tych projektach rozmawiamy z Maciejem Ogórkiewiczem, CIO i wiceprezesem ING Banku Śląskiego.
Jak oceniasz swój pierwszy rok w nowej roli?
Warto podkreślić, że nie byłem człowiekiem z zewnątrz. Miałem ten komfort, a jednocześnie przewagę, że znałem organizację dość dobrze. Dzięki temu stosunkowo szybko wszedłem w nową rolę.
Znałem również wiele osób z zespołu, z którymi wcześniej pracowałem. Po dość krótkim zorientowaniu się w sytuacji mogliśmy więc zacząć wyznaczać kierunek dalszych działań , która stała się częścią naszej szerszej strategii, ogłoszonej pod hasłem „ING. W rytmie życia”.
Technologia odgrywa w niej oczywiście swoją rolę, choć może ona wyglądać na nieco punktową. Trzeba jednak pamiętać, że w dzisiejszych czasach bank jest firmą cyfrową. Jeżeli mówimy o wzroście wolumenów, dostarczaniu nowych funkcjonalności czy realizacji określonych celów biznesowych, zawsze pojawia się komponent technologiczny.
W ciągu ostatniego roku wdrożyliśmy kilka, istotnych rozwiązań, przede wszystkim biznesowych. To wspólna zasługa zarówno części biznesowo-operacyjnej, jak i technologii w banku. Nie wskazywałbym jednak jako przykładu jednej, konkretnej migracji technologicznej czy projektu.
Patrzę na technologię przede wszystkim przez pryzmat tego, co dostarczamy na zewnątrz i co widzi klient. Czy jest zadowolony z naszych aplikacji? Czy są one dostępne? Czy oferują nowe funkcjonalności?
Moim celem jest doprowadzenie do sytuacji, w której – jeśli zajdzie taka potrzeba – będziemy mogli czasowo przenieść określone workloady z naszych centrów danych do chmury i z powrotem. Chcę aby bank był gotowy na różne negatywne scenariusze konfliktu hybrydowego. Kluczowe jest to, aby można było zrealizować taką migrację w tygodniach, a nie w perspektywie lat.
To, że przenieśliśmy dużą liczbę aplikacji do chmury albo wdrożyliśmy nowe rozwiązanie technologiczne, nie ma samo w sobie większego znaczenia, jeżeli nie przekłada się na realną wartość biznesową. Tak właśnie postrzegam rolę technologii. Jest ona bardzo mocno utylitarna, czyli nastawiona na konkretny efekt.
Jakie więc projekty z ostatniego roku uznałbyś za najważniejsze?
Jednym z najważniejszych przedsięwzięć ostatniego roku było dla nas wdrożenie modelu subskrypcyjnego, czyli podejścia bliższego rozwiązaniom znanym z firm FinTech.
Zamiast budować ofertę wokół pojedynczych produktów, stworzyliśmy cztery plany, które łączą konto z zestawem usług i benefitów dopasowanych do różnych potrzeb i stylu życia klientów. To podejście upraszcza ofertę, daje klientom większy wybór i pozwala nam rozwijać relację wraz ze zmieniającymi się potrzebami. Dla tradycyjnej bankowości jest to nowy sposób myślenia o budowaniu oferty, dlatego jego wdrożenie było dla nas istotnym krokiem.
Mamy również cyfrową hipotekę, obejmującą podejmowanie decyzji i automatyzację całego procesu hipotecznego. Wykorzystujemy także modele machine learning i automatyzację m.in. do rozpoznawania dokumentów, podpisów i pieczątek oraz odczytywania informacji z dokumentów wykorzystywanych w procesie hipotecznym.
Jak klienci przyjęli model subskrypcyjny?
Dobrze, choć jesteśmy dopiero na początku tej drogi. Nie można powiedzieć, że rozwiązanie od razu wywołało ogromny przełom, ale mamy już kilka tysięcy użytkowników, a udział poszczególnych pakietów systematycznie rośnie.
Musimy jeszcze przez jakiś czas obserwować, jak rynek będzie reagował na ten model. Na razie widzimy pozytywny trend. Banki w Polsce nie zdecydowały się jeszcze pójść tą samą drogą.
Mamy jednak również inne interesujące wdrożenia. Są to m.in. leasing dostępny „na klik”, mocno uproszczone procesy w obsłudze klientów indywidualnych i biznesowych oraz integracje z Krajowym Systemem e-Faktur w różnych obszarach i wiele innych interesujących wdrożeń biznesowych.
Zrefaktoryzowaliśmy już ponad 50% środowiska IT i działa ono na stosie chmurowym. W przypadku core bankingu sytuacja zależy od konkretnego obszaru. Są elementy, takie jak płatności, w których jesteśmy bardzo zaawansowani i zakończenie procesu wyznaczają m.in. obowiązujące od przyszłego roku regulacje.
Dużym projektem, który został zrealizowany w ostatnich miesiącach, była także integracja związana z nabyciem przez nas w ubiegłym roku udziałów w ING TFI, wcześniej działającym jako Goldman Sachs TFI. Zrealizowaliśmy pełną integrację obu organizacji, przy zachowaniu ciągłości działania i przeprowadzeniu rebrandingu.
Reasumując w banku sporo się działo i biznesowo i technologicznie w tym i 2025 roku.
Jakie, najważniejsze projekty technologiczne wynikają z nowej strategii? Co już realizujecie, a co dopiero was czeka?
Przede wszystkim czeka nas kompleksowa przebudowa systemu centralnego. Nadal jest on dobry i działa poprawnie, ale ma już swoje lata. To zresztą temat obecny we wszystkich bankach. Jeżeli chcemy mocniej integrować się z nowoczesnymi technologiami, a także mieć możliwość pełnego wykorzystania chmury, musimy gruntownie przebudować core banking.
Oznacza to m.in. stopniowe odchodzenie od starszych technologii na rzecz nowoczesnych rozwiązań uproszczenie naszego core bankingu, a także odpinanie lub przebudowę różnego rodzaju jego modułów i zależności między komponentami systemu.
Drugim dużym obszarem jest program chmurowy. Nie migrujemy aplikacji w scenariuszu „lift and shift”. Samo przeniesienie maszyn wirtualnych do chmury i późniejsze otrzymanie wysokiego rachunku nie jest dla nas wartością. Zmianie podlega cały stos aplikacyjny.
Przede wszystkim rozbijamy monolity na mniejsze części i staramy się korzystać ze stosu technologicznego, który można uruchamiać w różnych środowiskach. Naszym głównym celem jest chmura publiczna. Obecnie jest to Google Cloud, ale chcemy mieć możliwość uruchomienia tych samych rozwiązań w Microsoft Azure czy Amazon Web Services, a także w środowisku kontenerowym, np. w naszym centrum danych.
Odchudzanie systemu centralnego dopiero postępuje i w tym obszarze jesteśmy na wcześniejszym etapie. Część modułów udało się już przenieść, ale nie jest to proces, który zakończymy w ciągu 2 lat. Platforma IBM AS/400 to nie tylko określona architektura procesora czy serwera, ale również cała platforma wraz z wieloma usługami, z których korzystają uruchomione na niej aplikacje.
Chodzi o to, aby zmiana dostawcy lub miejsca hostingu zajmowało tygodnie lub miesiące, a nie wymagało wieloletnich migracji. To jest dla nas rzeczywisty cel. Chcemy również unowocześnić stos aplikacyjny, tak aby był tańszy, bardziej wydajny i modularny oraz pozwalał robić więcej niż obecne rozwiązania, np. poprzez lepszą możliwość integracji z nowoczesnymi serwisami chmurowymi lub AI.
Na jakim jesteście etapie migracji do chmury publicznej?
Zrefaktoryzowaliśmy już ponad 50% środowiska IT i działa ono na stosie chmurowym. W przypadku core bankingu sytuacja zależy od konkretnego obszaru. Są elementy, takie jak płatności, w których jesteśmy bardzo zaawansowani i zakończenie procesu wyznaczają m.in. obowiązujące od przyszłego roku regulacje.
Z kolei odchudzanie systemu centralnego dopiero postępuje i w tym obszarze jesteśmy na wcześniejszym etapie. Część modułów udało się już przenieść, ale nie jest to proces, który zakończymy w ciągu 2 lat.
Platforma IBM AS/400 to nie tylko określona architektura procesora czy serwera, ale również cała platforma wraz z wieloma usługami, z których korzystają uruchomione na niej aplikacje. Te usługi nie zawsze można łatwo emulować lub odtworzyć bez zmiany kodu aplikacji. Dlatego zmiana technologiczna w przypadku takich systemów jest procesem wieloletnim.
Rozumiem, że na razie mówimy o waszej chmurze prywatnej?
Nie, korzystamy z chmury publicznej.
Z jednej czy więcej?
Na razie z jednej. Jak jednak wspominałem, migracja do konkretnej chmury jest dla nas tylko jednym z etapów. Najważniejsze jest przeprowadzenie zmiany stosu aplikacyjnego. Budujemy go w taki sposób, aby przy niewielkim zakresie zmian można było uruchomić rozwiązania praktycznie u dowolnego dostawcy usług chmurowych albo w innym centrum danych.
Moim zdaniem współpraca ludzi i agentów AI to będzie model, w którym człowiek zarządza agentami. Wyniki pracy jednego z nich mogą być wejściem do kolejnych procesów realizowanych przez człowieka lub inne systemy. Wiele zależy więc od tego, jak zdefiniujemy taką współpracę w konkretnych procesach technologicznych i biznesowych.
Nadal mamy własne centra danych, więc w razie potrzeby możemy się cofnąć. Nie widzę więc ryzyka, że uzależnimy się od jednego dostawcy, czyli wpadniemy w vendor lock-in.
W której chmurze publicznej już jesteście?
Korzystamy z Google Cloud. Kiedy zaczynaliśmy projekt migracji do chmury, w latach 2021-2022, firma ta była jedynym dostawcą, który miał dostępny region chmury publicznej w Polsce. Dziś możliwości jest więcej.
Nie przywiązujemy się do żadnego dostawcy chmury. Od początku przyświecała nam zasada, że system trzeba budować tak, aby nasze systemy można było w przyszłości uruchomić w dowolnym miejscu.
Jaki docelowo będzie udział środowiska IT migrowanego do chmury?
Trudno podać konkretny procent, ponieważ naszym celem nie jest przeniesienie wszystkiego do chmury. Chcemy działać w modelu opartym na kilku filarach: część środowiska będzie znajdowała się w jednej chmurze, część w drugiej, a część w naszych centrach danych. Taki model będzie dla nas optymalny.
Moim celem jest jednak doprowadzenie do sytuacji, w której – jeśli zajdzie taka potrzeba – będziemy mogli czasowo przenieść określone workloady z naszych centrów danych do chmury i z powrotem.
Czy myślicie o tym, aby jedna z chmur znajdowała się za zachodnią granicą Polski? Na początku rosyjskiej agresji na Ukrainę mówiło się, że banki zaczęły rozważać budowę trzeciego centrum danych właśnie poza naszym krajem.
Chcę aby bank był gotowy na różne negatywne scenariusze konfliktu hybrydowego. Możliwe są różnego rodzaju incydenty, ponieważ mamy określonego sąsiada i musimy brać pod uwagę możliwość testowania naszej odporności. Chcę być gotowy na ewentualne, związane z tym zagrożenia w perspektywie krótko- i długoterminowej.
Wcześniej jeden pentester czy cyberprzestępca samodzielnie próbował znaleźć i wykorzystać podatność. Teraz można uruchomić wielu agentów, którzy wykonają różne działania. Wystarczy, że jeden z nich odniesie sukces. Co więcej, agenci mogą dostosowywać się do sytuacji i zmieniać sposób wykorzystania określonej luki w zależności od przebiegu ataku.
Chcę też uniknąć sytuacji, w której bank będzie musiał działać, mając wyłącznie własne centrum danych na terenie Polski i żadnych alternatyw do wykorzystania w krótkiej perspektywie czasu. Jeżeli pojawi się zagrożenie, powinniśmy mieć możliwość działania w innym regionie – np. w regionie albo centrum przetwarzania danych Grupy ING poza granicami Polski.
W dzisiejszych czasach trudno zaskoczyć kogoś atakiem. Przygotowania są widoczne. Będziemy więc mieli czas, aby podjąć decyzję o przeniesieniu środowiska np. do Frankfurtu, Holandii czy innego regionu jeśli będziemy do tego wcześniej przygotowani.
Jako osoba odpowiadająca za technologię w banku muszę wyprzedzać pewne zdarzenia i być gotowy na różne negatywne sytuacje i scenariusze. Chcę mieć pewność, że bank będzie działał, bo system finansowy jest istotną częścią funkcjonowania państwa.
Kluczowe jest to, aby można było zrealizować taką migrację w tygodniach, a nie w perspektywie lat. Nie możemy być zakładnikami starego core bankingu, platformy sprzętowej czy systemów legacy.
Bardzo mocno wierzę w dostosowanie infrastruktury do takiego modelu. Ma to również uzasadnienie finansowe. Lżejsze i mniejsze, dobrze wyizolowane rozwiązania są łatwiejsze do optymalizacji bądź wymiany. Jednocześnie – w ramach tego typu projektach – możemy uporządkować dane i przebudować całe środowisko banku.
Nie chodzi wyłącznie o przeniesienie systemów do chmury. Chodzi o stworzenie nowoczesnego, spójnego – docelowo tańszego a przede wszystkim przenośnego – ekosystemu aplikacji.
Muszę o to zapytać. Jaki jest najważniejszy dla Was projekt w obszarze wykorzystania AI? Który jest najbardziej zaawansowany i działa produkcyjnie?
Zacznę od tego, że wiele zależy od tego, co rozumiemy pod pojęciem AI. Korzystamy ze sztucznej inteligencji od wielu lat. Mam tu na myśli Machine Learning czy Deep Learning.
Mam problem z nadmierną antropomorfizacją agentów. W mediach pojawiają się informacje, że agenci zaczynają spiskować albo tworzą własną religię. Takie informacje są bardzo klikalne, ale kiedy zagłębimy się w szczegóły to obraz wygląda inaczej. Takie sytuacje były możliwe tylko dlatego, że ktoś na nie pozwolił albo nie wykonał odpowiednio pracy zabezpieczającej.
Mamy ok. 100, różnych modeli opartych o Machine Learning i Deep Learning, które wspierają nasze operacje, zarządzanie ryzykiem i inne obszary działalności. Jeżeli natomiast mówimy o Gen AI, to wykorzystujemy m.in. chatboty konwersacyjne oraz kilka modeli wewnętrznych wspierających decyzje i przetwarzanie dokumentów.
Mam nieco inną perspektywę niż osoby patrzące na AI wyłącznie przez pryzmat osiągnięcia szybko efektu końcowego. Aby wdrożyć model w banku w sposób kontrolowany, musieliśmy poświęcić dużo czasu na jego analizę i zabezpieczenie.
Na świecie agent konwersacyjny może wyglądać dość prosto. Kilka interfejsów API, integracja z narzędziem do generowania głosu i rozwiązanie działa. W banku jest to znacznie bardziej złożone. Potrzebna jest duża praca wielu osób, aby model odpowiadał poprawnie, nie wprowadzał klienta w błąd i działał zgodnie z wymogami regulacyjnymi.
Z punktu widzenia technologicznego takie zabezpieczenia mogą nie dawać efektu „wow”, ale gdy spojrzymy na to, co znajduje się wewnątrz rozwiązania, widzimy ogrom ważnej pracy, której celem jest zapewnienie przewidywalnego i bezpiecznego działania całego rozwiązania.
Żaden model nie może narazić ani klienta, ani banku na ryzyko.
Czy korzystacie już z agentów AI do wsparcia pracowników?
Tak, choć podchodzimy do tego ostrożnie. Jesteśmy świadomi możliwości tej technologii i korzystamy z niej, ale nie rzucamy się na tę technologię bezrefleksyjnie, zakładając, że można za jej pomocą zrobić wszystko i w dowolny sposób. Musimy też mieć pewność, że agent będzie działał prawidłowo.
Jeżeli agent ma wykonywać określone zlecenia, musimy mieć pewność, że proces jest odpowiednio zabezpieczony i że nikt nie może wpłynąć na jego działanie w sposób nieuprawniony.
W przypadku agentów nie możemy również zapominać o koszcie całego rozwiązania. Jeżeli przechodzimy z rozliczenia stałego na model oparty na zużyciu tokenów, musimy mieć pewność, że projekt się ekonomicznie spina. Można zbudować agenta, który zużyje dowolną liczbę tokenów, ale ostatecznie okaże się, że koszt jego działania jest zbyt wysoki w stosunku do wartości, którą dostarcza.
Mamy już wdrożonych ok. 13 rozwiązań opartych o generatywną sztuczną inteligencję i ponad 30 agentów AI w różnych obszarach banku. Są wykorzystywani m.in. w procesach Know Your Customer oraz do usprawniania różnych działań operacyjnych. Tych zastosowań będzie więcej.
Sam korzystam z modeli zawodowo i prywatnie się nimi bawię poznając ich możliwości. Robią one na mnie duże wrażenie i dla mnie to technologia, która zmienia świat, choć wiążą się z nią również problemy, takie jak wysokie koszty czy zagrożenia cyberbezpieczeństwa.
Czy rozważacie wobec tego możliwość uruchamiania własnych modeli open source, żeby ograniczyć koszty tokenów pobieranych przez Anthropic czy OpenAI?
Korzystamy z modeli otwartych. W niewielkiej skali pomagają nam m.in. w obszarze cyberbezpieczeństwa, przy różnego rodzaju analizach, testach i automatyzacji zadań.
Modele AI wpływają też dziś na obszar cyberbezpieczeństwa. Jeden z CISO mówił ostatnio w czasie naszej debaty o „świńskiej górce” podatności wykrywanych przez AI. W kwietniu tylko w przypadku Microsoft było ich ok. 170, w październiku już ponad 1400.
Czołowi dostawcy rozwiązań technologicznych wydali do września średnio ponad 2 razy więcej poprawek bezpieczeństwa niż w całym 2025 roku. Rzeczywiście można więc mówić o swego rodzaju „świńskiej górce”, ponieważ modele szybciej analizują kod i wykrywają podatności.
Wydaje mi się jednak, że z czasem liczba znalezionych luk powinna zacząć spadać. Proces tworzenia oprogramowania zostanie też w większym stopniu wsparty przez AI. Modele będą więc mogły łatwiej identyfikować nowe problemy przed uruchomieniem danej aplikacji w środowisku produkcyjnym.
To jednak tylko jedna strona tego zjawiska. AI umożliwia również automatyzację ataków i obniża próg wejścia dla osób, które chcą je przeprowadzać. Niepokojące jest to, że możliwości otwartych modeli, również chińskich, w obszarze cyberbezpieczeństwa zaczynają zbliżać się do możliwości modeli zamkniętych. Oczywiście do ich wykorzystania potrzebna jest odpowiednia infrastruktura, ale cyberprzestępcy mają możliwości ich uruchamiania i wykorzystania na dużą skalę.
Cyberprzestępcy mogą używać agentów AI do poszukiwania podatności i automatyzowania ataków. To stanowi duże wyzwanie dla zespołów bezpieczeństwa i technologii. Musimy odpowiadać na te zagrożenia, wykonując wszystkie działania, które realizowaliśmy dotychczas, tylko kilka razy szybciej i w większej skali.
W jak dużym stopniu AI wspiera Was w rozwoju oprogramowania?
AI dobrze sprawdza się w miejscach, w których proces SDLC i technologia są w dużym stopniu ustandaryzowane. Musimy mieć dobrze udokumentowany kod i architekturę, opisane zależności rozwiązań i interfejsy, aby móc przekazać modelowi właściwy kontekst.
Możemy również wykorzystywać agentów, aby uprościć i przyspieszyć wybrane etapy procesu SDLC. W ten sposób część zadań można zdjąć z deweloperów czy inżynierów DevOps, którzy przygotowują wdrożenie na produkcję.
Nie wszędzie ma to jednak uzasadnienie, m.in. ze względu na ceny tokenów. Wprowadzamy takie rozwiązania przede wszystkim tam, gdzie mamy stosunkowo nowoczesne i ustandaryzowane technologie.
W przypadku systemów legacy nie zawsze ma to sens, chociaż prowadzimy kilka eksperymentów z zastosowaniem AI do refaktoringu starszych rozwiązań.
Jeżeli zaczynamy wykorzystywać AI w procesie SDLC, nie możemy ograniczyć się do udostępnienia go jednemu deweloperowi a włączenie AI tylko w jednym miejscu procesu nie da nam wymiernych korzyści. Zmiana musi obejmować kolejne etapy całego procesu wytwarzania oprogramowani i produktów oraz całe zespoły wytwarzające i utrzymujące oprogramowanie.
Jeżeli wymagania biznesowe również mają być konsumowane przez AI w celu przeprowadzenia analizy technologicznej, a wyniki tej analizy mają być następnie wejściem dla dewelopera budującego kod za pomocą, to cały łańcuch musi być ze sobą spójny.
Dążycie do stworzenia całego łańcucha takich zależności?
Tak, ale nie cały bank działa już dziś w pełnym modelu AI-driven SDLC. Istnieją już obszary, w których takie rozwiązania działają całkiem dobrze. Jesteśmy w fazie transformacji procesu wytwarzania oprogramowania.
IDC przewiduje, że będą powstawać zespoły złożone z ludzi i agentów AI, którzy będą ze sobą współpracować. Jak Ty to widzisz?
Mam nieco inną definicję współpracy. Moim zdaniem będzie to raczej model współpracy, w którym człowiek zarządza agentami. Wyniki pracy jednego z nich mogą być wejściem do kolejnych procesów realizowanych przez człowieka lub inne systemy. Wiele zależy więc od tego, jak zdefiniujemy taką współpracę w konkretnych procesach technologicznych i biznesowych.
Widzę transformację polegającą na tym, że w zespole deweloperskim część pracy będzie wykonywana przez agentów. Ktoś będzie musiał nimi sterować, oceniać ich pracę i stale usprawniać sposób działania. Jeżeli tak zdefiniujemy współpracę, rzeczywiście możemy powiedzieć, że agent stanie się w pewnym sensie członkiem zespołu.
Czasami czytam artykuły, według których agentów trzeba będzie niemal otaczać opieką, prowadzić dla nich onboarding i zarządzać ich wdrożeniem.
To są efektowne określenia, ale dla mnie agent nadal jest algorytmem i oprogramowaniem. Być może wynika to z mojego wykształcenia inżynierskiego. Patrzę na tę technologię nieco inaczej.
Budujecie platformę do orkiestracji pracy agentów i modeli AI, do zarządzania całością AI Governance?
Tak. Choć nie mamy jeszcze kompletnej i pełnej platformy komunikacyjnej opartej na MCP, takiej jak rozwiązania tworzone przez niektóre duże firmy technologiczne. W bankowości nie jesteśmy na takim etapie jak nieregulowane firmy amerykańskie, które często wdrażają takie rozwiązania bardzo szeroko. Z jednej strony robi to wrażenie, z drugiej rodzi pytanie, czy szybkie wdrożenie zawsze jest właściwym kierunkiem.
Wróciłbym do tematu cyberbezpieczeństwa. Czy ostatnie wycieki danych w polskich firmach to efekt zastosowania zaawansowanych modeli AI?
Najprawdopodobniej tak. Można dziś zlecić realizację części ataku agentowi AI i zwielokrotnić liczbę równolegle prowadzonych działań. Wcześniej jeden pentester czy cyberprzestępca samodzielnie próbował znaleźć i wykorzystać podatność. Teraz można uruchomić wielu agentów, którzy wykonają różne działania. Wystarczy, że jeden z nich odniesie sukces. Co więcej, agenci mogą dostosowywać się do sytuacji i zmieniać sposób wykorzystania określonej luki w zależności od przebiegu ataku.
Moim zdaniem obecny wzrost liczby incydentów może być częściowo związany z dynamicznym rozwojem AI i pojawieniem się coraz bardziej zaawansowanych modeli i agentów, które zwiększają możliwości działania cyberprzestępców i pozwalają im działać szybciej oraz na większą skalę.
Obawiacie się takich zdarzeń, jak te opisane na Hugging Face, gdzie roje agentów zaczęły przełamywać zabezpieczenia, aby wykonać powierzone im zadanie.
Takie sytuacje były możliwe tylko dlatego, że ktoś na nie pozwolił albo nie wykonał odpowiednio pracy zabezpieczającej. Gdyby sandbox został poprawnie zaprojektowany i nie pozwalał na wyjście poza określony obszar, agent nie mógłby tego zrobić.
Mam problem z nadmierną antropomorfizacją agentów. W mediach pojawiają się informacje, że agenci zaczynają spiskować albo tworzą własną religię. Takie informacje są bardzo klikalne, ale kiedy zagłębimy się w szczegóły to obraz wygląda inaczej.
Ta technologia rzeczywiście robi wrażenie, jest przełomowa i ma ogromne możliwości. Nie działa jednak jak HAL 9000 w powieści i jej ekranizacji „2001 Odyseja kosmiczna”. Jeżeli może wyrządzić nam szkodę, to dlatego, że na to mu pozwoliliśmy. Dzieje się tak, gdy korzystamy z agentów AI bez odpowiednich ograniczeń i świadomości ewentualnych konsekwencji.
Jaki będzie najważniejszy dla Ciebie projekt na najbliższe 12 miesięcy? Czy któryś jest związany z nową strategią?
Będziemy dalej modernizować i dzielić na serwisy, platformy i aplikacje, nasze środowisko bankowe. Ważnymi elementami pozostaną chmura, AI i dane. W każdym z tych obszarów jest jeszcze bardzo dużo do zrobienia. Na pewno będziemy mocno rozwijać te działania, bo to technologiczny element strategii „ING. W rytmie życia”.