CyberbezpieczeństwoRynekPolecane tematy
Hakerzy atakują europejskie supermarkety. Zagrożone łańcuchy dostaw
Cyberataki na francuskie supermarkety doprowadziły do przegrzania urządzeń chłodniczych i zniszczenia żywności, a incydent w holenderskiej sieci Albert Heijn zakłócił działanie systemów zamówień i logistyki. Oba przypadki pokazują, że przejęcie kontroli nad infrastrukturą IT i OT może uderzyć nie tylko w finanse firm, lecz także w ciągłość dostaw podstawowych produktów. Eksperci ostrzegają, że cyfryzacja handlu i przemysłu spożywczego tworzy nowe punkty podatności.
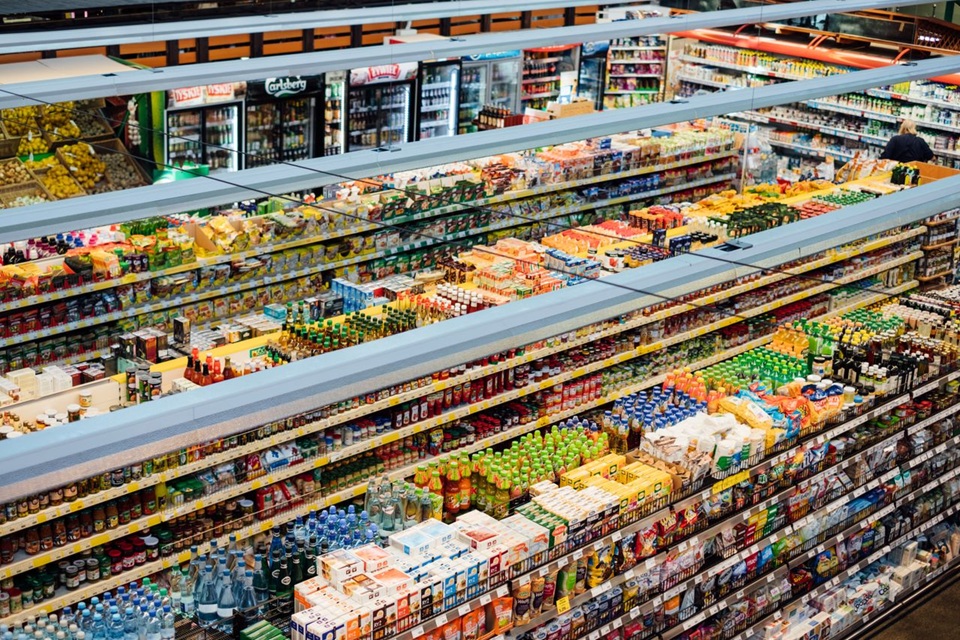
Według agencji AFP, atak objął ponad 100 supermarketów Coopérative U oraz co najmniej 300 sklepów Intermarché i jej marki Netto. Problemy dotknęły także sieci Carrefour, Monoprix i E.Leclerc. W około 150 sklepach Intermarché temperatura w chłodniach i zamrażarkach miała wzrosnąć nawet do 50°C i utrzymywać się na tym poziomie przez sześć godzin. Konieczna była utylizacja żywności, a w części obiektów odnotowano pożary. Problemy zgłaszały również inne sieci handlowe. Straty w sektorze szacowane są na miliony euro, a sprawę badają francuskie służby.
Atak dotknął systemów sterujących urządzeniami chłodniczymi, wykorzystujących rozwiązania duńskiej firmy Danfoss. Według informacji producenta, problem dotyczył starszych modeli, których oprogramowania zabezpieczającego nie można było zaktualizować w celu wyeliminowania wcześniej zidentyfikowanego ryzyka. Dokładny sposób uzyskania dostępu przez napastników nie został jednoznacznie ustalony.
W tym samym czasie holenderska sieć Albert Heijn, należąca do koncernu Ahold Delhaize, prewencyjnie wyłączyła część systemów informatycznych po incydencie bezpieczeństwa. Niedostępne były strona internetowa, aplikacja mobilna i obsługa zamówień online, a zakłócenia objęły także logistykę. Sklepy stacjonarne i kasy działały, jednak problemy z systemami zwiększały ryzyko opóźnień w zaopatrzeniu. Nie ma potwierdzenia, że oba incydenty były ze sobą powiązane, ani że miały jakąkolwiek motywację geopolityczną.
Od kradzieży danych do fizycznych strat
Przypadek francuskich sklepów pokazuje, że cyberatak nie musi oznaczać wycieku informacji ani zaszyfrowania firmowych plików. Wystarczy przejęcie kontroli nad systemem sterowania, aby doprowadzić do fizycznego uszkodzenia produktów i zakłócenia działalności przedsiębiorstwa.
„Lodówka w supermarkecie nie jest już wyłącznie urządzeniem elektrycznym. To skomputeryzowany system podłączony do sieci, umożliwiający zdalne monitorowanie i sterowanie” – wskazuje Oded Vanunu, Head of Vulnerability Research w Check Point Software Technologies.
Jak dodaje ekspert, ryzyko rośnie, gdy urządzenia przez lata działają na przestarzałym oprogramowaniu, nie otrzymują aktualizacji bezpieczeństwa lub udostępniają interfejsy zarządzania bezpośrednio z internetu. W takich warunkach nawet wykorzystanie standardowych funkcji systemu po uzyskaniu nieuprawnionego dostępu może doprowadzić do zakłócenia jego pracy.
„W przeciwieństwie do ataków ukierunkowanych na kradzież danych czy szyfrowanie plików, tutaj skutki dotyczą bezpośrednio fizycznego działania urządzeń. To oznacza straty w zapasach żywności i potencjalne zagrożenia dla bezpieczeństwa” – podkreśla Oded Vanunu.
Podobne konsekwencje dla łańcucha dostaw mogą mieć ataki na systemy zamówień, magazynowania i transportu.
„Oba incydenty pokazują, jak bardzo dostęp do podstawowych dóbr zależy dziś od systemów cyfrowych. We Francji przejęcie kontroli nad urządzeniami chłodniczymi doprowadziło do fizycznego zniszczenia żywności, a w Holandii wyłączenie części infrastruktury informatycznej zakłóciło logistykę i dostawy zakupów. Cyberataki mogą bezpośrednio wpływać na produkcję, magazynowanie i dystrybucję towarów. Cyberbezpieczeństwo łańcuchów dostaw staje się więc także kwestią bezpieczeństwa żywnościowego” – komentuje Kamil Sadkowski, analityk cyberzagrożeń ESET.
Infrastruktura operacyjna słabym punktem
Systemy chłodnicze, automatyka budynkowa, magazyny i linie produkcyjne coraz częściej podłączone są do sieci i zdalni zarządzane. To oznacza, że infrastruktura operacyjna (OT), która bezpośrednio odpowiada za fizyczne procesy, wymaga ochrony porównywalnej z zabezpieczeniami serwerów i komputerów.
Problemem są zwłaszcza starsze urządzenia, które przez lata pozostają w użyciu, ale nie otrzymują aktualizacji lub korzystają z przestarzałych mechanizmów zabezpieczeń. Jeśli ten sam sterownik lub system zarządzania działa w wielu lokalizacjach, wykorzystanie jego podatności może zagrozić większej liczbie obiektów.
„Infrastruktura operacyjna często pozostaje w użyciu przez 15 lat lub dłużej, podczas gdy technologie i metody cyberataków rozwijają się znacznie szybciej” – zwraca uwagę Oded Vanunu.
Dlatego przedsiębiorstwa powinny identyfikować sterowniki i interfejsy zarządzania dostępne z internetu, eliminować niepotrzebne połączenia oraz kontrolować zdalny dostęp do urządzeń.
Zakłócenia mogą wywołać efekt domina
Skutki ataku na infrastrukturę spożywczą mogą wykraczać poza straty pojedynczej firmy. Zakłócenie pracy magazynów, centrów dystrybucyjnych lub systemów zamówień może opóźnić dostawy, utrudnić dostęp do świeżych produktów i zwiększyć koszty działalności. W scenariuszu skoordynowanych ataków, połączonych z dezinformacją, lokalne problemy mogłyby dodatkowo wywołać niepokój konsumentów. Nie ma jednak dowodów, że francuski i holenderski incydent były elementem takiej operacji.
Ograniczenie ryzyka wymaga regularnego aktualizowania oprogramowania, wyłączania niepotrzebnych połączeń z internetem, zmiany domyślnych haseł oraz stosowania uwierzytelniania wieloskładnikowego. Ważne jest także oddzielenie sieci sterujących urządzeniami od pozostałej infrastruktury IT, ograniczanie zdalnego dostępu i monitorowanie nietypowych zmian parametrów pracy.
„Regulacje takie jak NIS2 czy Cyber Resilience Act mają wzmacniać zarządzanie cyberzagrożeniami, ale prawdziwym sprawdzianem odporności firmy nie jest liczba wdrożonych procedur. Jest nim zdolność do utrzymania działalności, kiedy część systemów przestaje działać. W przypadku sektora spożywczego stawką jest nie tylko wynik finansowy, ale również ciągłość dostaw produktów, od których zależy codzienne życie milionów ludzi” – podsumowuje Kamil Sadkowski.