
Poświęcone dzisiejszym wyzwaniom cyfrowej transformacji wydarzenie połączyło środowisko naukowe, przedstawicieli administracji i sektora biznesowego, a także ekspertów i partnerów technologicznych. Forum Transformacji Cyfrowej zostało zorganizowane przez firmę Atende we współpracy z Uniwersytetem Mikołaja Kopernika w Toruniu.
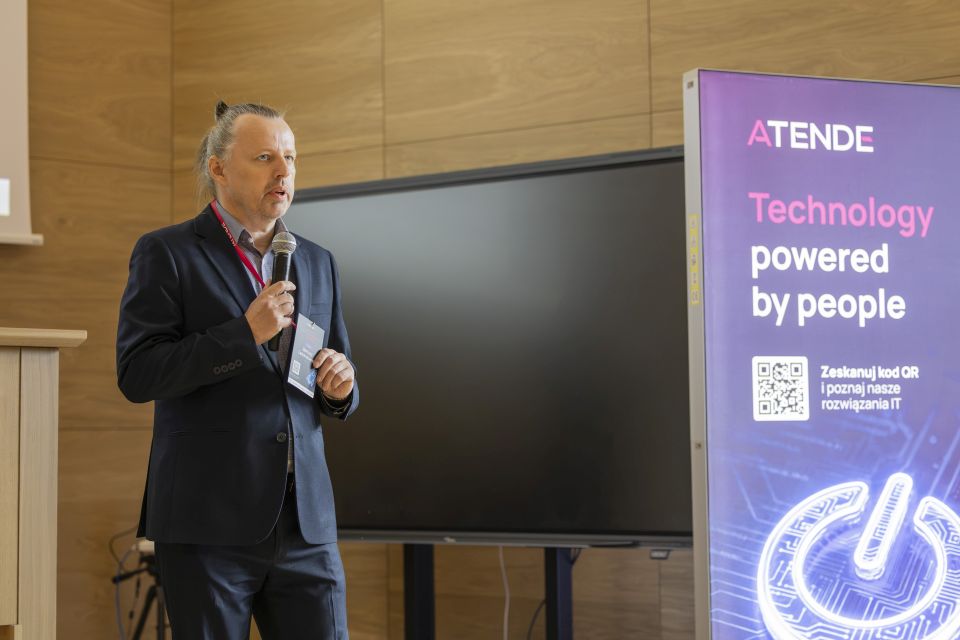
Program konferencji, choć wychodzący od kwestii naukowych, dotykał także wielu biznesowych i technicznych zagadnień związanych z cyberbezpieczeństwem. Wydarzenie miało na celu m.in. omówienie wyzwań związanych z zapewnieniem cyberbezpieczeństwa w wymiarze prawnym, naukowym i technologicznym. Forum Transformacji Cyfrowej miało także wymiar praktyczny – podczas konferencji prezentowano m.in. możliwości nowoczesnych rozwiązań zapobiegających wyciekom danych, ale także wspierających tworzenie i przywracanie kopii zapasowych.
„Musimy umieć z tych narzędzi dobrze korzystać i bezpiecznie korzystać. Są to narzędzia, których efektywność w dużej mierze zależy od ich właściwego wdrożenia i późniejszego wykorzystywania” – mówi dr inż. Bartosz Lewandowski, dyrektor Działu Innowacji i Rozwoju w firmie Atende. „Budując strategię cyberbezpieczeństwa, przygotowując organizacje na wyzwania, które wynikają z sytuacji geopolitycznej, ale także dynamiki rozwoju nowych technologii, takich jak AI, szczególnie ważne jest, aby z dostępnych rozwiązań w obszarze cybersecurity dobrze korzystać” – dodaje.
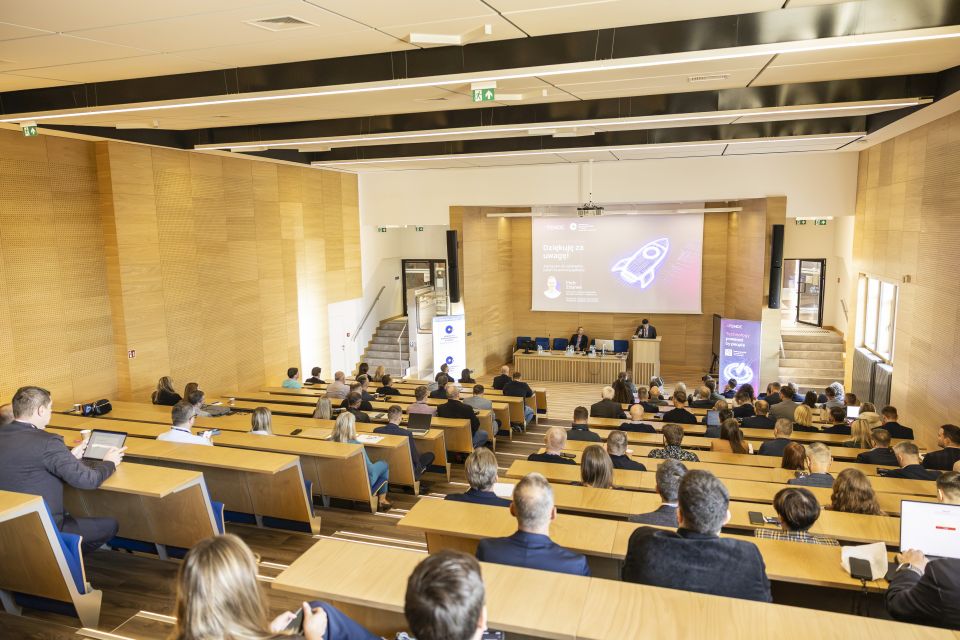
Agenda konferencji została podzielona na dwie ścieżki – biznesową oraz technologiczną. Wspólna dla obu ścieżek była natomiast prezentacja otwierająca Forum Transformacji Cyfrowej, podczas której Adam Perz, Dyrektor Departamentu Informatyzacji I Rejestrów Sądowych w Ministerstwie Sprawiedliwości przedstawił główne założenia, plany regulacyjne oraz wyzwania dotyczące Krajowej Strategii Cyberbezpieczeństwa.
Następnie, w ramach ścieżki technologicznej zaprezentowano także m.in. rozwiązania pozwalające na uruchamianie lokalnych rozwiązań wykorzystujących generatywną sztuczną inteligencję. Omówiono też znaczenie zapewnienia obserwowalności w kontekście zapewnienia bezpieczeństwa i efektywności działania środowisk IT. Nie zabrakło także omówienia dobrych praktyk związanych z zapewnieniem cyberbezpieczeństwa, w tym – potencjalnych zaniedbań w infrastrukturze IT, AI oraz IoT, które sprzyjają atakom.
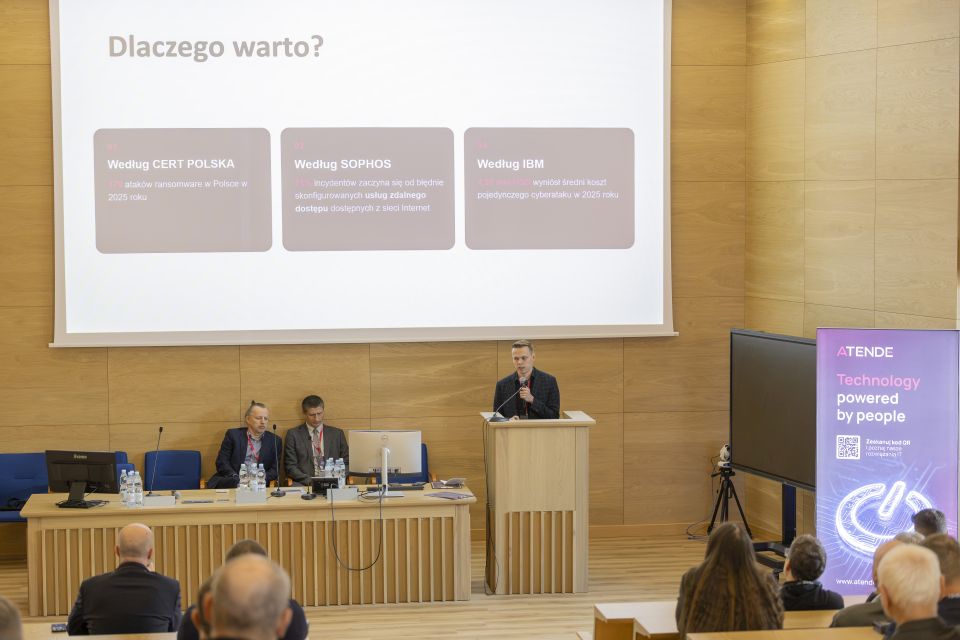
Z kolei podczas ścieżki biznesowej omawiano m.in. praktyczne znaczenie regulacji NIS2, rzeczywistą sytuację cyberbezpieczeństwa w Polsce, a także wyzwania w zakresie zarządzania wiedzą oraz obszarem bezpieczeństwa IT w polskich firmach i instytucjach publicznych. Prezentowano także dobre praktyki oraz rekomendacje dotyczące m.in. budowania strategii cybersec na bazie kompleksowej analizy ryzyka, a więc w sposób odpowiadający najnowszym regulacjom. Omawiano także m.in. kwestie odpowiedzialności kierownictwa wedle NIS2 oraz zagadnienia dotyczące dostosowania do KSeF. Nie brakowało też praktycznych wątków dotyczących, w tym bezpieczeństwa, wydajności oraz kontroli kosztów na poziomie cyfrowego miejsca pracy w sektorze publicznym, a także – wdrażania sztucznej inteligencji w urzędach i instytucjach publicznych.
W wydarzeniu wzięło udział blisko 150 osób. Partnerami wydarzenia były m.in. firmy Broadcom, Cisco, Dell Technologies, Fortinet oraz Omnissa. Patronem medialnym – ITwiz.