Infrastrukturacentra danych / data centerPolecane tematy
Ukraińskie drony uderzyły w centra danych Yandexu w Rosji. Zakłócenia w ponad 80 usługach
W ciągu czterech dni ukraińskie drony uderzyły w trzy centra danych Yandexu w Rosji, wyłączając dwa obiekty i zakłócając działanie ponad 80 usług. Ataki nastąpiły po serii rosyjskich uderzeń w infrastrukturę centrów danych na Ukrainie. Incydenty pokazują, jak bezpośrednie uszkodzenie infrastruktury fizycznej może zakłócić działanie chmury i usług cyfrowych na dużą skalę.
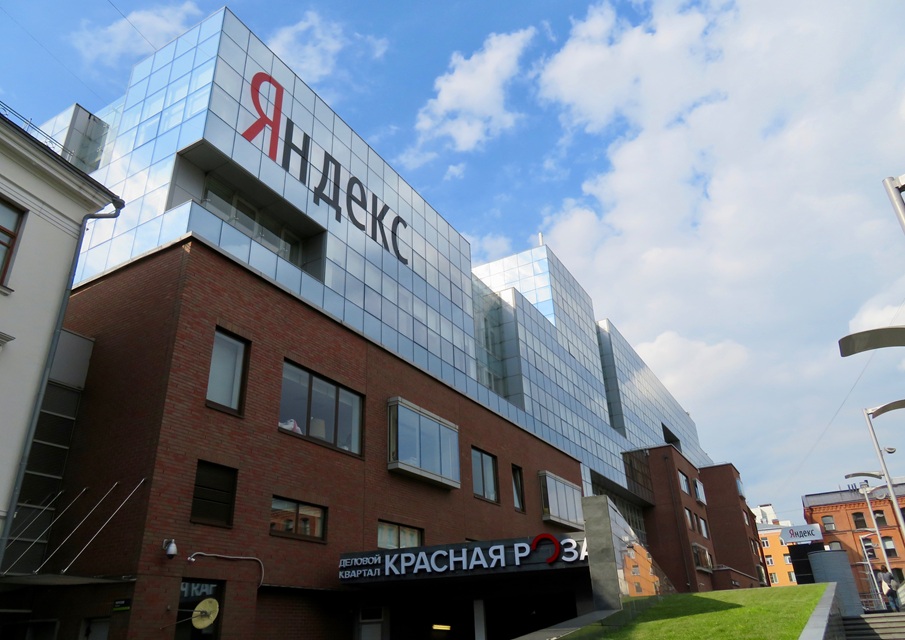
Między 8 a 11 października drony zaatakowały centra danych Yandexu w Sasowie, Kałudze i Włodzimierzu. Firma potwierdziła pożary, uszkodzenia infrastruktury i przerwy w pracy obiektów. Skutki awarii odczuły usługi chmurowe, transportowe, handlowe i finansowe.
Dane Cloudflare wskazują natomiast na duży spadek rosyjskiego ruchu botów. Już po pierwszym ataku na centrum danych w Sasowie wskaźnik spadł do około 57% wcześniejszego poziomu. Efekty są od razu widoczne w social mediach. „Zderusyfikowany internet (ukraińskie trafienia w centra Yandexa) nagle objawia cuda w socjalach: poparcie dla AfD w socjalmediach spadło o 56%. Mniej „polskich” kont szczujących na Ukraińców, mniej „ukraińskich” szczujących na Polaków, poparcie w sieci dla MAGA gwałtownie spadło„ – napisał na platformie X Jarosław Wolski, prowadzący kanał „Wolski o Wojnie”.
Trzy obiekty, poważne zakłócenia
Pierwszy atak, w nocy z 7 na 8 października, spowodował pożar w centrum danych w Sasowie, około 300 km na wschód od Moskwy. W obiekcie, który przestał działać znajdują się dziesiątki tysięcy serwerów oraz dwa superkomputery Yandexu, wykorzystywane do trenowania modeli AI. Firma nie potwierdziła, czy sprzęt da się przywrócić do działania.
Z kolei w nocy z 8 na 9 października uszkodzono centrum danych w Kałudze. Obiekt, uruchomiony w 2023 roku, ma moc 63 MW, powierzchnię 130 tys. m² i ponad 3800 szaf serwerowych. Według lokalnych władz, podczas ataku rannych zostało dziewięć osób.
Wreszcie 11 października Yandex poinformował o uszkodzeniu infrastruktury centrum danych we Włodzimierzu i całkowitym wstrzymaniu jego pracy. Atakowi towarzyszyły uszkodzenia podstacji elektroenergetycznych i przerwy w dostawach prądu w części miasta.
Ponad 80 usług przestało działać
Awaria infrastruktury przełożyła się na problemy z Yandex Cloud i innymi usługami firmy. Po ataku we Włodzimierzu ponad 80 usług miało problemy z działaniem, w tym wyszukiwarka, przewozy osób, handel elektroniczny, dostawy jedzenia i platforma chmurowa. Zakłócenia odnotowano również w Kazachstanie.
Już 8 października organizacja NetBlocks informowała, że łączność w sieci Yandex spadła do około 70% normy. Downdetector zarejestrował tego dnia ponad 1300 zgłoszeń dotyczących problemów z Yandex Cloud, Yandex Documents i Yandex Tables. Awarie dotknęły również m.in. Koleje Rosyjskie, operatora MegaFon, T-Bank i serwis ogłoszeniowy Avito.
Yandex zalecił klientom uruchomienie procedur odtwarzania po awarii (disaster recovery) i zaoferował serwery dedykowane jako rozwiązanie zastępcze. Firma porozumiała się także z trzema rosyjskimi dostawcami chmury: Selectel, K2Cloud i VK Cloud. Mają oni pomóc w przenoszeniu danych i usług klientów dotkniętych awariami. Jednocześnie Yandex nie podał terminu przywrócenia uszkodzonych obiektów.
Eksperci szacują natomiast , że odbudowa pełnych mocy obliczeniowych, zwłaszcza w obszarze AI, może zająć firmie lata i potrwać co najmniej do 2028 roku. Głównym problemem jest dostęp do sprzętu – międzynarodowe sankcje i restrykcje eksportowe uniemożliwiają oficjalny zakup zaawansowanych układów Nvidia, a sprowadzanie tysięcy procesorów graficznych przez kraje trzecie wydłuża dostawy i generuje ogromne koszty.
Do tego dochodzi skala samych zniszczeń: budowa nowego centrum danych od podstaw to wydatek rzędu 6-7 miliardów rubli, a nawet tańsze naprawy wymagają odtworzenia całych systemów zasilania i chłodzenia. W efekcie odbudowa zależy nie tylko od pieniędzy, ale też od znalezienia chętnych dostawców, zdobycia komponentów i ponownej konfiguracji infrastruktury – co w warunkach trwającego konfliktu i sankcji pozostaje procesem długotrwałym i niepewnym.
Rosyjskie ataki na ukraińskie centra danych
Od końca września rosyjskie siły uszkodziły lub zniszczyły centra danych i infrastrukturę telekomunikacyjną co najmniej ośmiu ukraińskich firm, w tym Datagroup, De Novo, MiroHost, Parkovy, Ukrtelecom, Vodafone Ukraine, Cosmonova i Omega Telecom. Jeden z ataków pozbawił dostępu do internetu około 100 tys. gospodarstw domowych.
Ataki pokazują, że centra danych mogą stać się celem działań wojennych, a ich fizyczne uszkodzenie może mieć konsekwencje daleko wykraczające poza pojedynczy obiekt. Znaczenie mają nie tylko zabezpieczenia cybernetyczne, lecz także odporność zasilania, rozproszenie infrastruktury, kopie zapasowe oraz możliwość przeniesienia usług do innych lokalizacji.
Ataki na centra danych AWS pokazały granice odporności chmury
Podobne problemy wystąpiły w infrastrukturze AWS na Bliskim Wschodzie. W Zjednoczonych Emiratach Arabskich poważnie uszkodzone zostały dwie z trzech stref dostępności w regionie AWS – mec1-az2 i mec1-az3. W kwietniu zakłócenia objęły również drugą strefę dostępności w Bahrajnie. Irańska agencja informacyjna Fars podała na Telegramie, że obiekt w tym kraju został zaatakowany ze względu na domniemaną rolę we wspieraniu amerykańskich działań wojskowych i wywiadowczych. Z kolei magazyn „Fortune” informował, że podczas operacji USA przeciwko Iranowi amerykańskie wojsko wykorzystywało model Claude firmy Anthropic, działający w chmurze AWS, m.in. do analiz wywiadowczych, identyfikacji celów i symulacji działań bojowych.
Skala zniszczeń miała długotrwałe konsekwencje. W komunikacie opublikowanym niemal sześć miesięcy po atakach AWS poinformował, że nie udało się przywrócić dostępu do zasobów i danych przechowywanych wyłącznie w regionie Bahrajnu. Firma przyznała, że uszkodzenia „przekroczyły wytrzymałość przewidzianą dla usług regionalnych oraz rozwiązań typu multi-AZ”, czyli opartych na wielu strefach dostępności. Nie udało się również odzyskać dostępu do zasobów przechowywanych wyłącznie w strefie mec1-az2 w ZEA. Przypadek ten pokazuje, że nawet architektura rozproszona geograficznie nie gwarantuje odtworzenia danych, jeśli są one przechowywane tylko w obrębie dotkniętego incydentem regionu lub strefy. Dlatego odporność infrastruktury wymaga nie tylko redundancji, lecz także niezależnych kopii zapasowych i sprawdzonych procedur odtwarzania danych poza obszarem zagrożenia.
Źródła: Cloudflare, X, BBC, Fortune.