CyberbezpieczeństwoRynek
Polska i Microsoft zacieśniają współpracę dotyczącą ochrony infrastruktury krytycznej
Polski rząd i firma Microsoft zawarły porozumienie dotyczące wzmocnienia cyberobronności kraju. Współpraca objąć ma administrację publiczną, infrastrukturę krytyczną i usługi kluczowe. Potrzeba takich działań wynika m.in. z rosnącej liczby cyberataków na Polskę. Według Microsoft Digital Defense Report 2026, nasz kraj znalazł się na 10. miejscu w Europie i 33. na świecie pod względem liczby ataków na użytkowników.
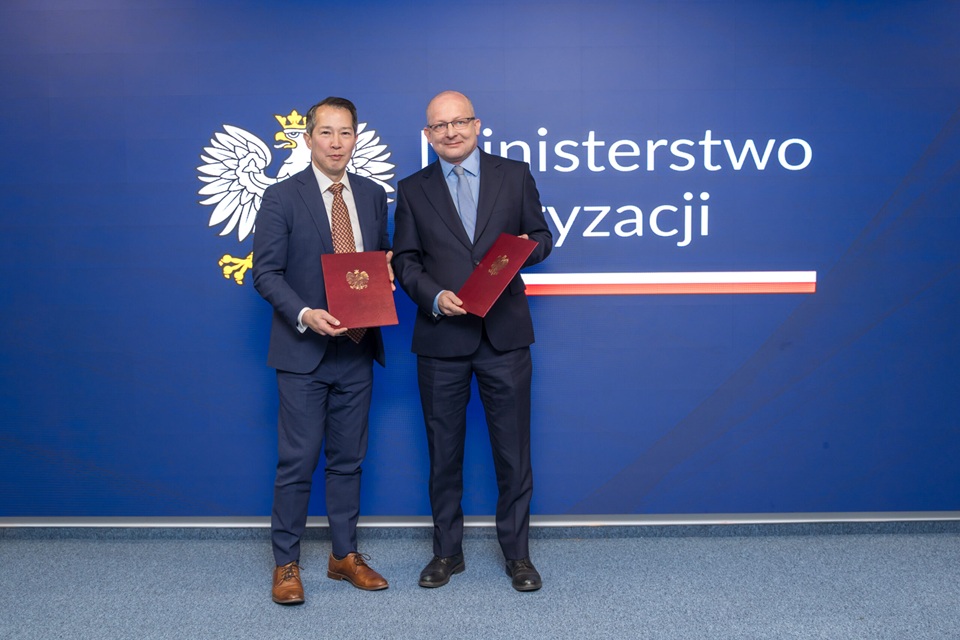
Porozumienie podpisali Paweł Olszewski, sekretarz stanu w Ministerstwie Cyfryzacji oraz Mike Yeh, wiceprezes Microsoftu ds. Customer Security & Trust. Strony zapowiadają wspólne określanie priorytetów, planowanie działań i wymianę informacji o zagrożeniach. Współpraca ma pomóc instytucjom publicznym szybciej reagować na incydenty, ograniczać ich skutki i przywracać działanie usług po zakłóceniach.
„Współpraca z Microsoftem pozwoli nam skuteczniej identyfikować ryzyka, szybciej reagować na incydenty i lepiej przygotować państwo do utrzymania ciągłości działania nawet w warunkach poważnych zakłóceń. W sytuacji, gdy Polska pozostaje jednym z najczęściej atakowanych krajów w Europie, takie partnerstwo publiczno-prywatne jest elementem niezbędnej odporności” – powiedział Paweł Olszewski.
Nowe porozumienie ma uzupełniać dotychczasowe formy współpracy, w tym partnerstwo PW Cyber, globalny Microsoft Government Security Program oraz umowę Microsoftu z Ministerstwem Obrony Narodowej z lutego 2025 roku.
„Cyberbezpieczeństwo państwa nie kończy się na granicy pojedynczej instytucji czy systemu. Administracja, infrastruktura krytyczna i dostawcy technologii tworzą połączony ekosystem. Dzielenie się wiedzą o zagrożeniach i wykorzystanie sztucznej inteligencji, aby pomóc zespołom odpowiedzialnym za cyberobronę szybciej reagować na te informacje, wzmacniają cały ten system. To porozumienie daje Microsoft i polskiemu rządowi kolejną możliwość współpracy na rzecz ochrony kluczowych usług i reagowania w razie zakłóceń” – skomentował Mike Yeh.
Priorytetem ochrona systemów i ciągłość usług
Współpraca polskiego rządu z Microsoftem będzie skoncentrowana na kilku obszarach. Należą do nich ryzyka związane z przestarzałymi i podatnymi na ataki systemami, zależności między elementami infrastruktury oraz wzmacnianie zdolności do reagowania na incydenty. Obie strony chcą też lepiej przygotować państwo na utrzymanie najważniejszych funkcji i szybkie przywracanie usług po cyberatakach lub innych zakłóceniach.
Microsoft deklaruje, że jego systemy przetwarzają codziennie ponad 165 bln sygnałów związanych z bezpieczeństwem. Firma analizuje średnio 31 mln detekcji ryzyka dotyczącego tożsamości i zatrudnia na świecie 35 tys. specjalistów ds. bezpieczeństwa. Współpracuje też z ponad 15 tys. partnerów. Jednym z przykładów takiej współpracy była operacja przeciwko platformie phishingowej Tycoon2FA. Po skoordynowanych działaniach Microsoftu, Europolu i partnerów, rozpoczętych w marcu 2026 roku, do czerwca aktywność platformy spadła o 95% w porównaniu ze szczytem odnotowanym w listopadzie 2025 roku.